





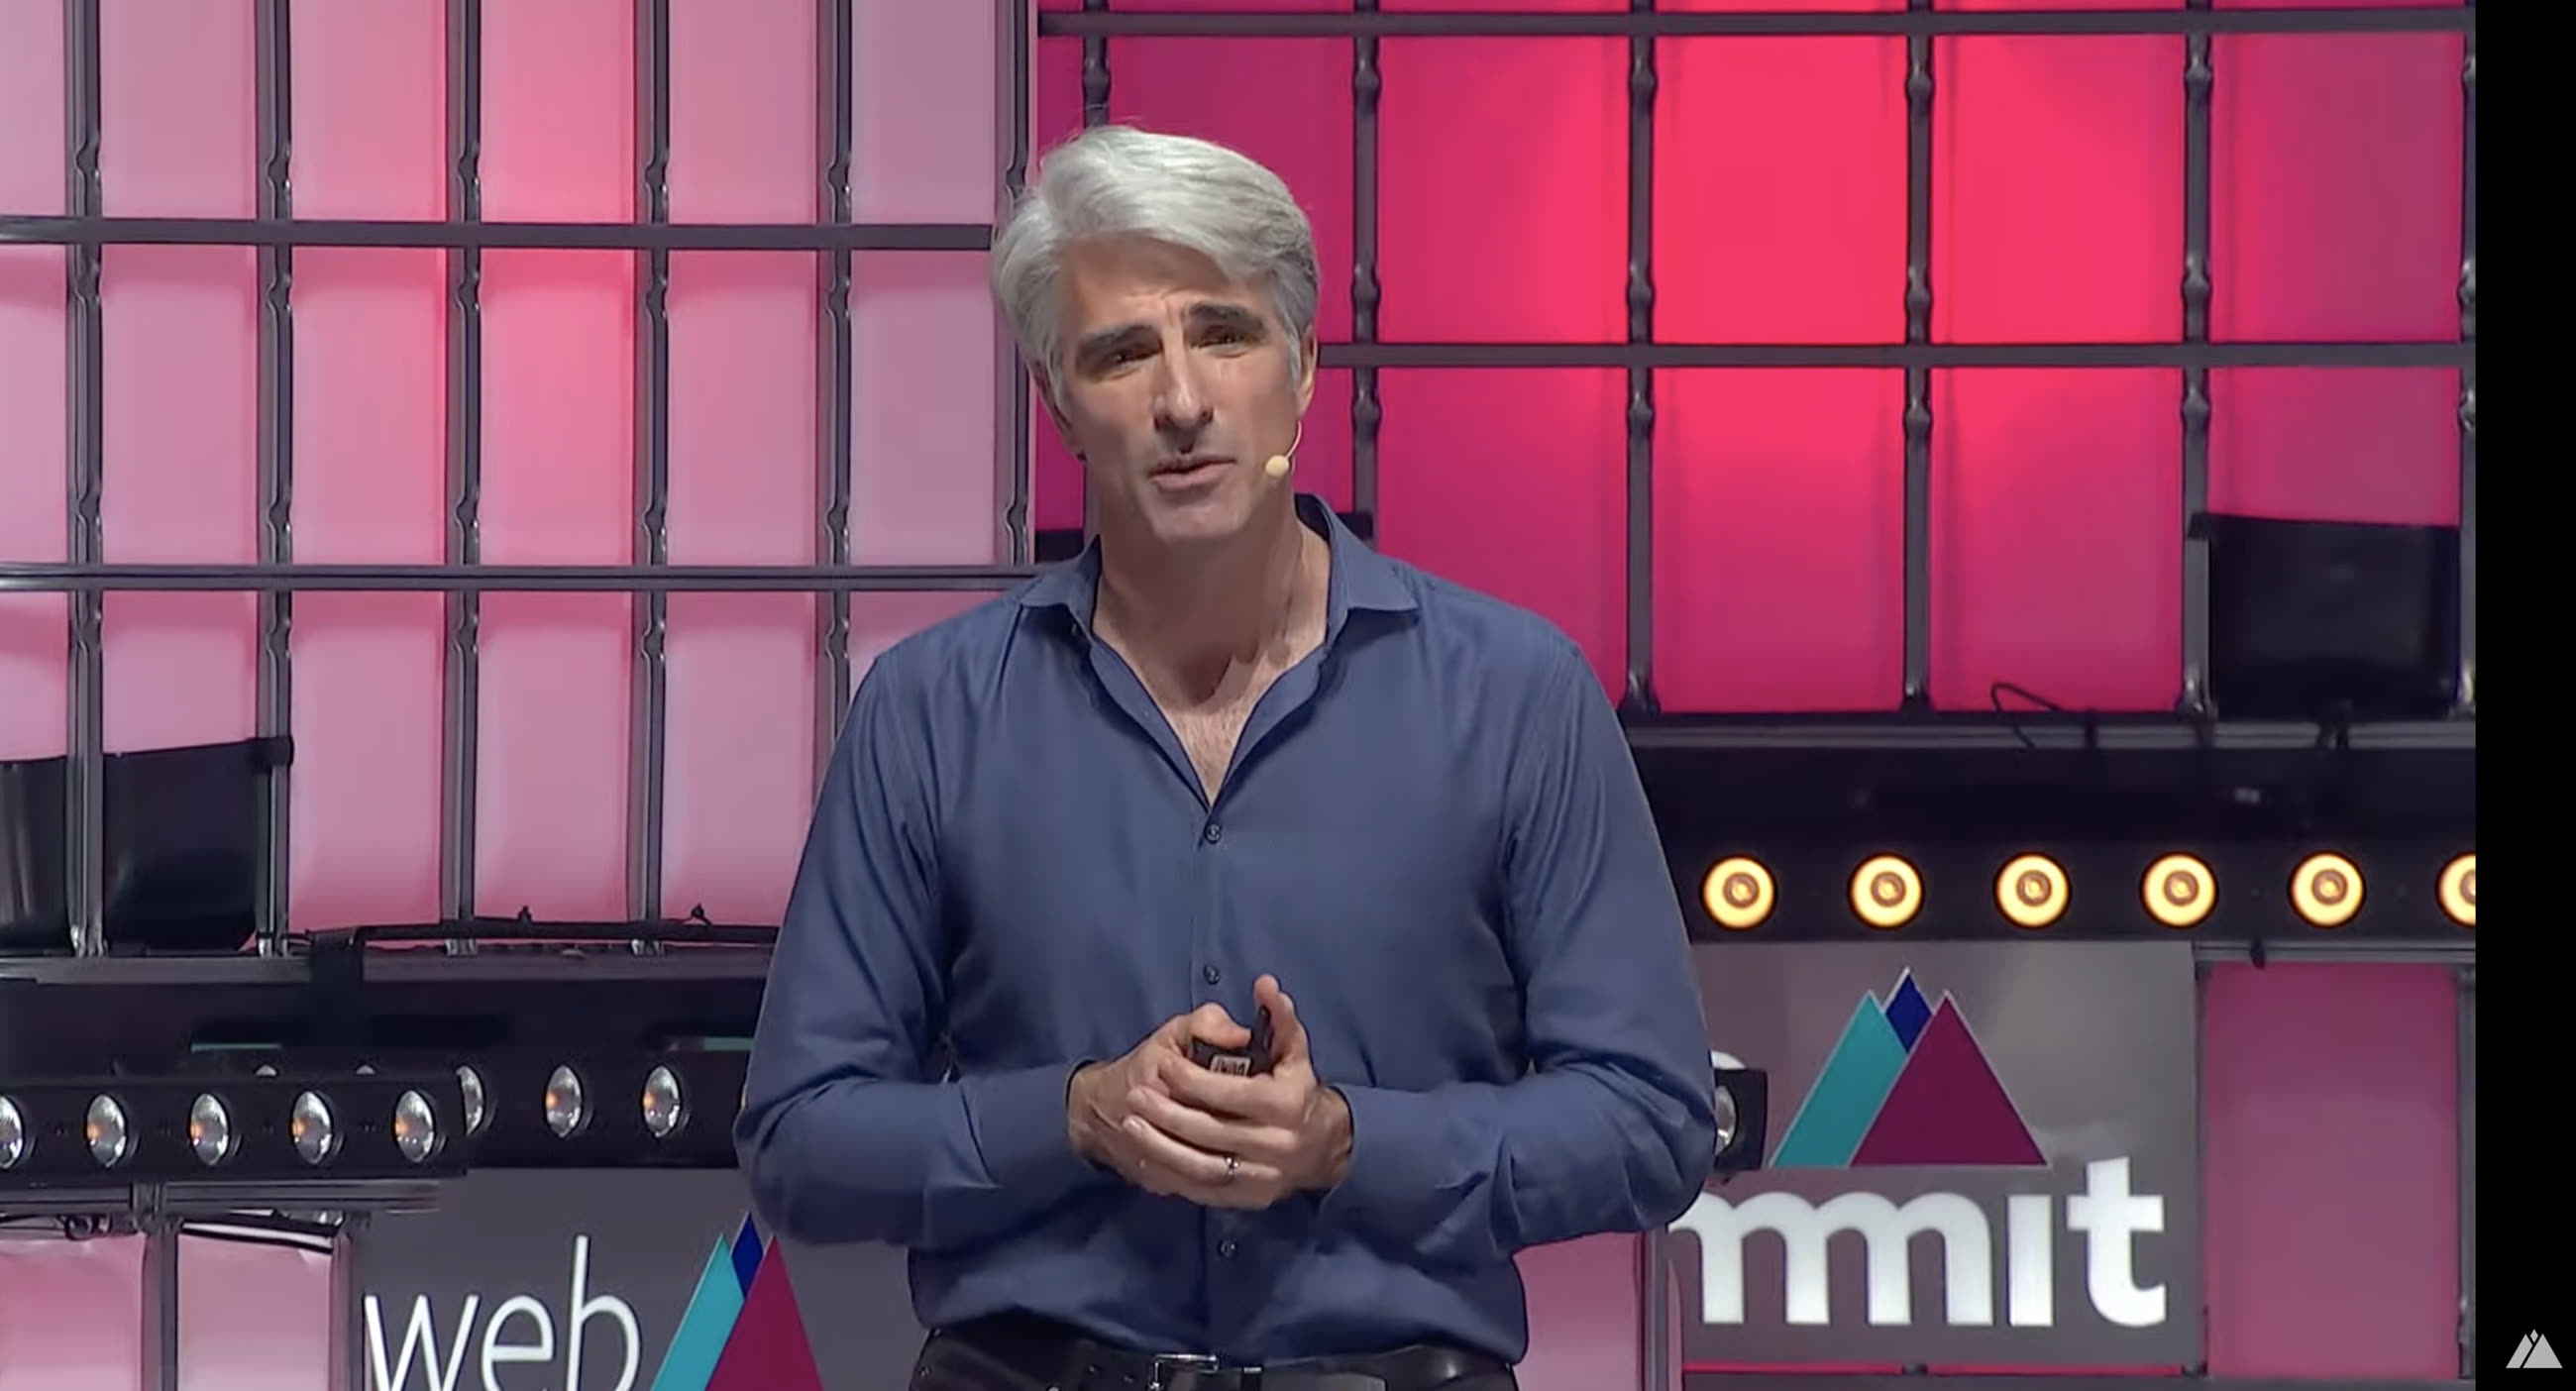
Invité du Web Summit actuellement en cours à Lisbonne, Craig Federighi a mis le paquet pour défendre le modèle de jardin fermé de l'App Store. Un modèle où Apple a la haute main sur à peu près tout, pour plusieurs bonnes raisons (selon le constructeur) : la sécurité des terminaux et des utilisateurs, la confidentialité et le respect de la vie privée.
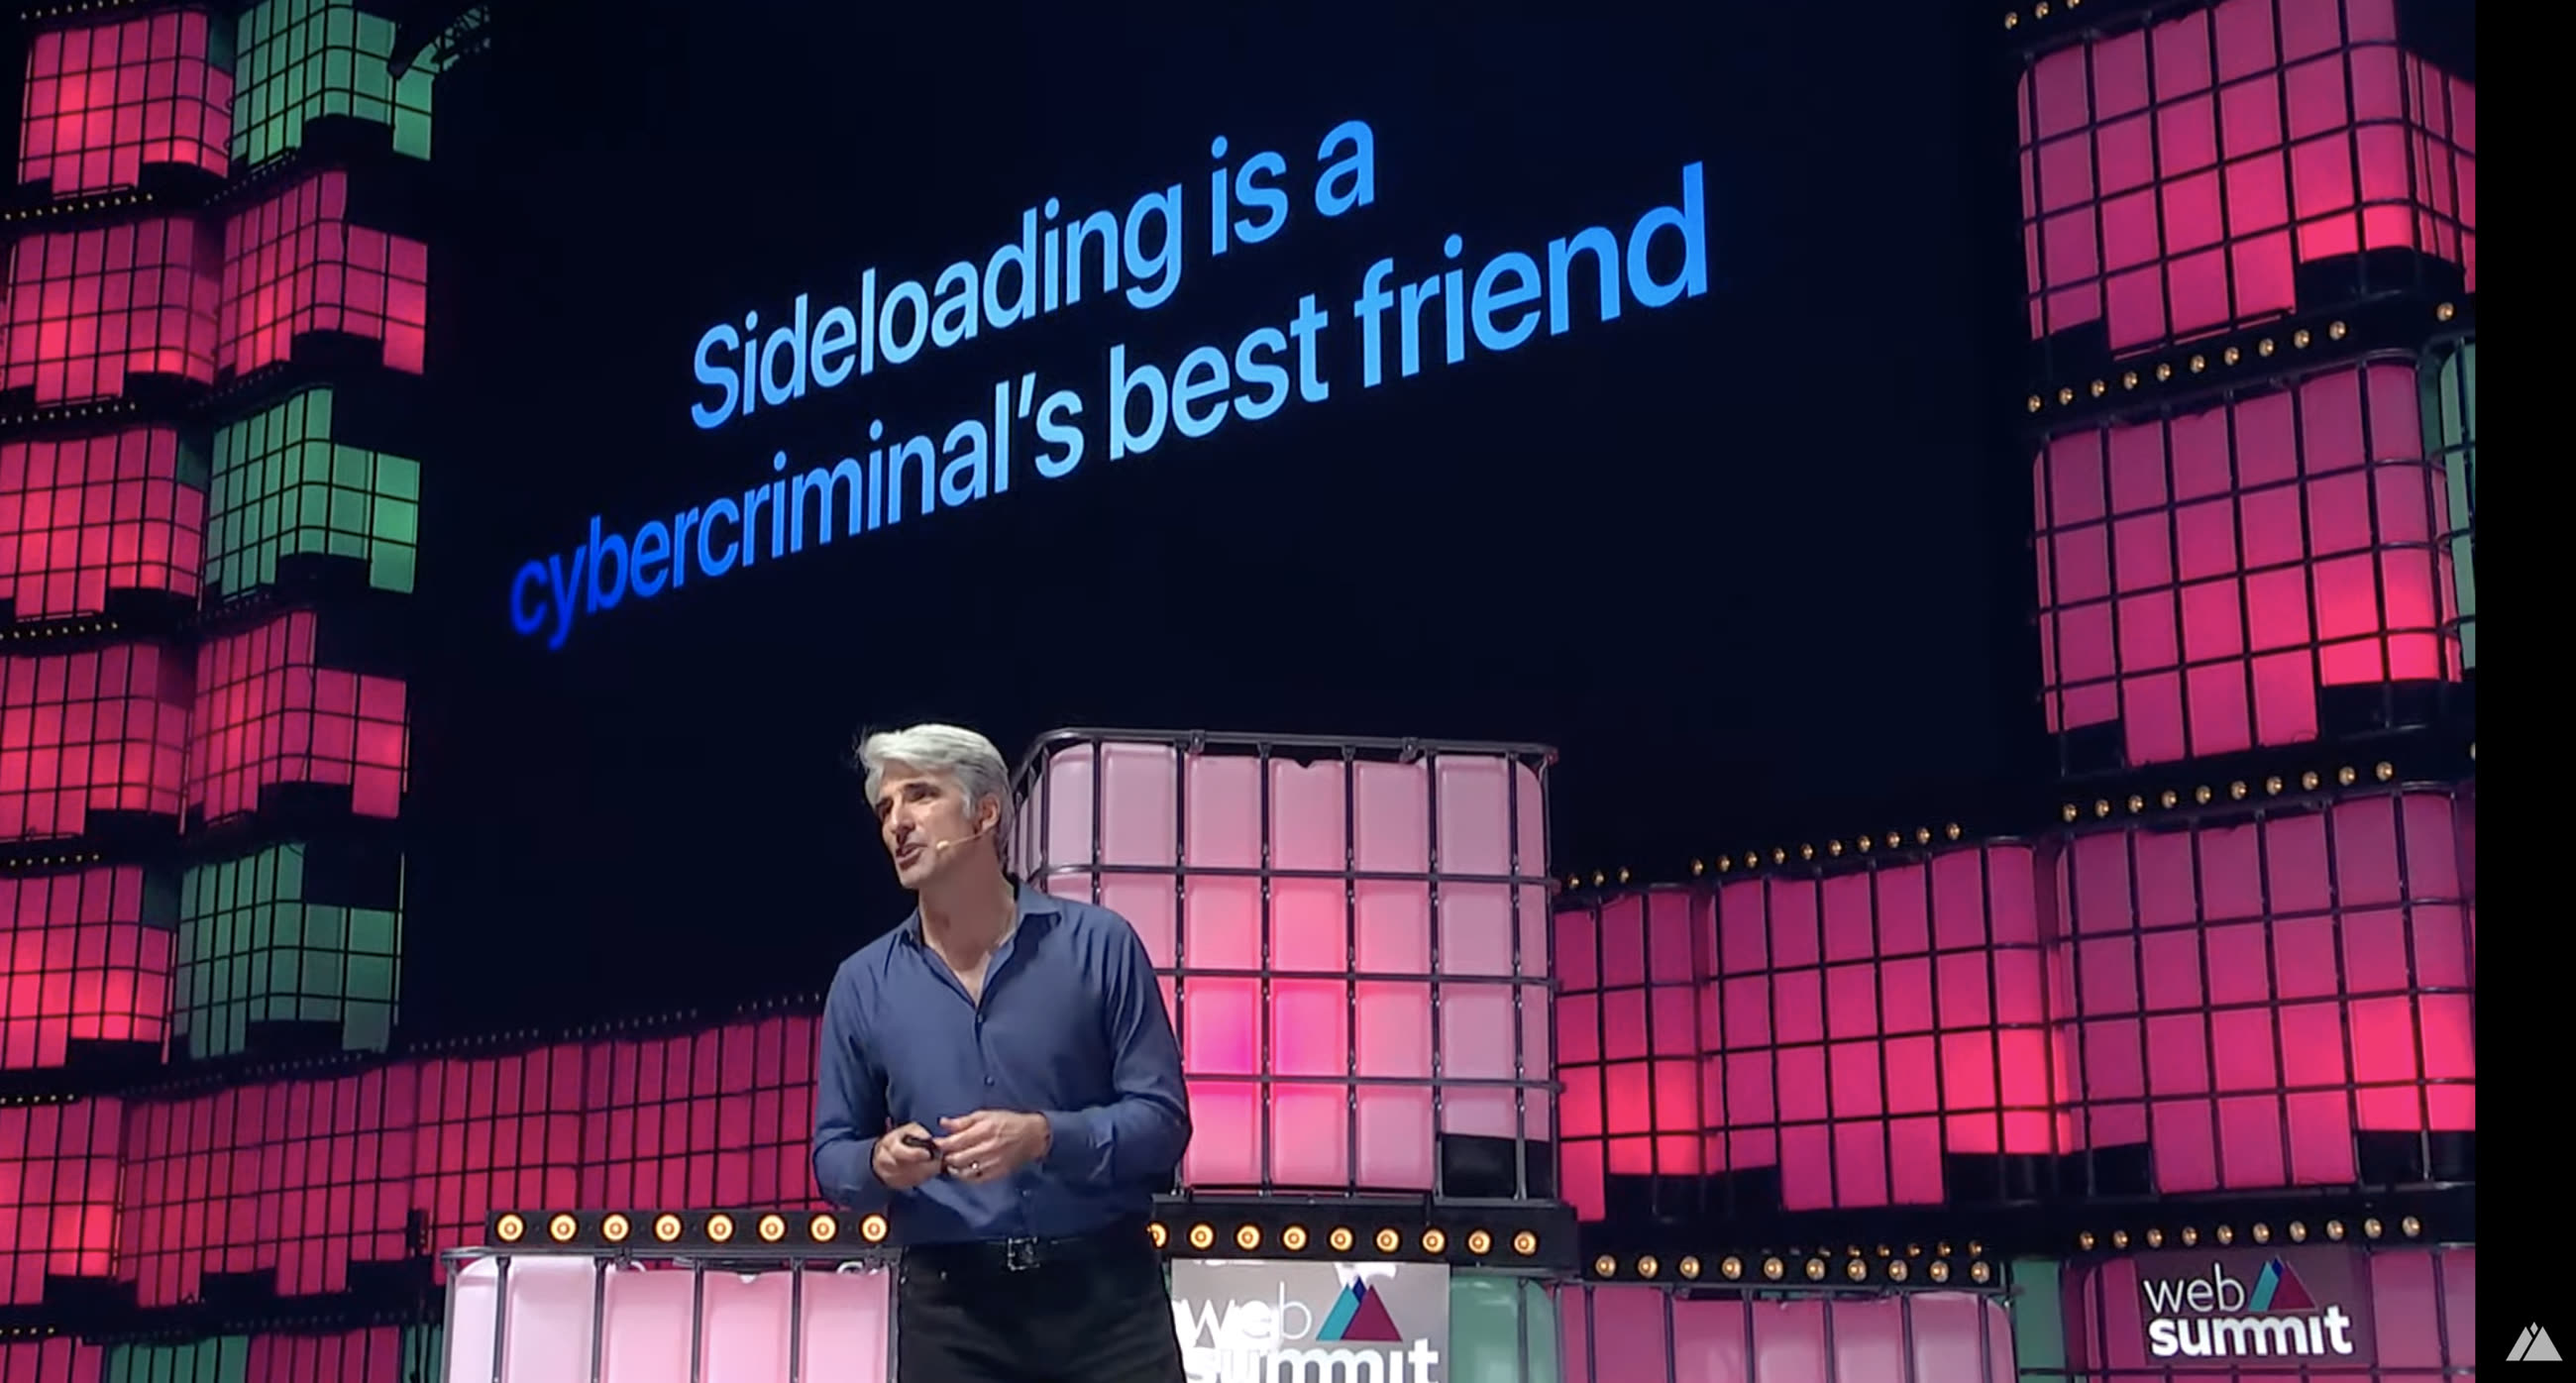
« Aucun système n'est parfait », admet le vice-président de l'ingénierie logicielle, mais il n'a pas manqué de souligner qu'iOS était la plateforme la moins infectée par les malwares. Et cela s'explique d'après lui par l'absence de sideloading, c'est à dire le téléchargement d'apps depuis autre chose que l'App Store, contournant ainsi les protections mises en place par Apple.
Le sideloading, c'est « la porte ouverte aux malwares », martèle-t-il, en oubliant un peu vite qu'il existe des mesures de protection qui existent depuis longtemps sur Mac. Federighi avait d'ailleurs eu les oreilles qui ont sifflé durant le procès avec Epic : la juge avait en effet estimé qu'il travestissait la vérité, après sa déclaration sur le Mac en proie aux malwares.
Le Mac en proie aux malwares : Federighi « travestit la vérité » pour défendre le modèle iOS, selon la juge
Pour appuyer ses propos, le VP fait appel à Europol, qui recommande d'installer des apps uniquement depuis les boutiques officielles. « Le sideloading met la sécurité des appareils et la sécurité des données des utilisateurs à risque », assure-t-il.
Cette attaque à boulet rouge contre le sideloading ne tombe pas par hasard. Ce principe pourrait en effet être imposé par le Digital Market Act (DMA) européen, en cours de discussion depuis la fin de l'année dernière et contre lequel Apple bataille. Tim Cook avait eu le même discours durant VivaTech, en juin dernier.
Pour Tim Cook, forcer le sideloading comme le voudrait Bruxelles « détruirait » la sécurité de l'iPhone
Craig Federighi a filé une métaphore inédite pour défendre le modèle de l'App Store. Il a pris en exemple une maison équipée d'un système de sécurité dernier cri pour se défendre des tentatives d'infraction des voleurs. Soudain, une nouvelle loi est votée, qui oblige les maisons à intégrer une porte spéciale pour les livraisons. Mais voilà : dès qu'une porte est ouverte, tout le monde peut s'infiltrer dans la maison.
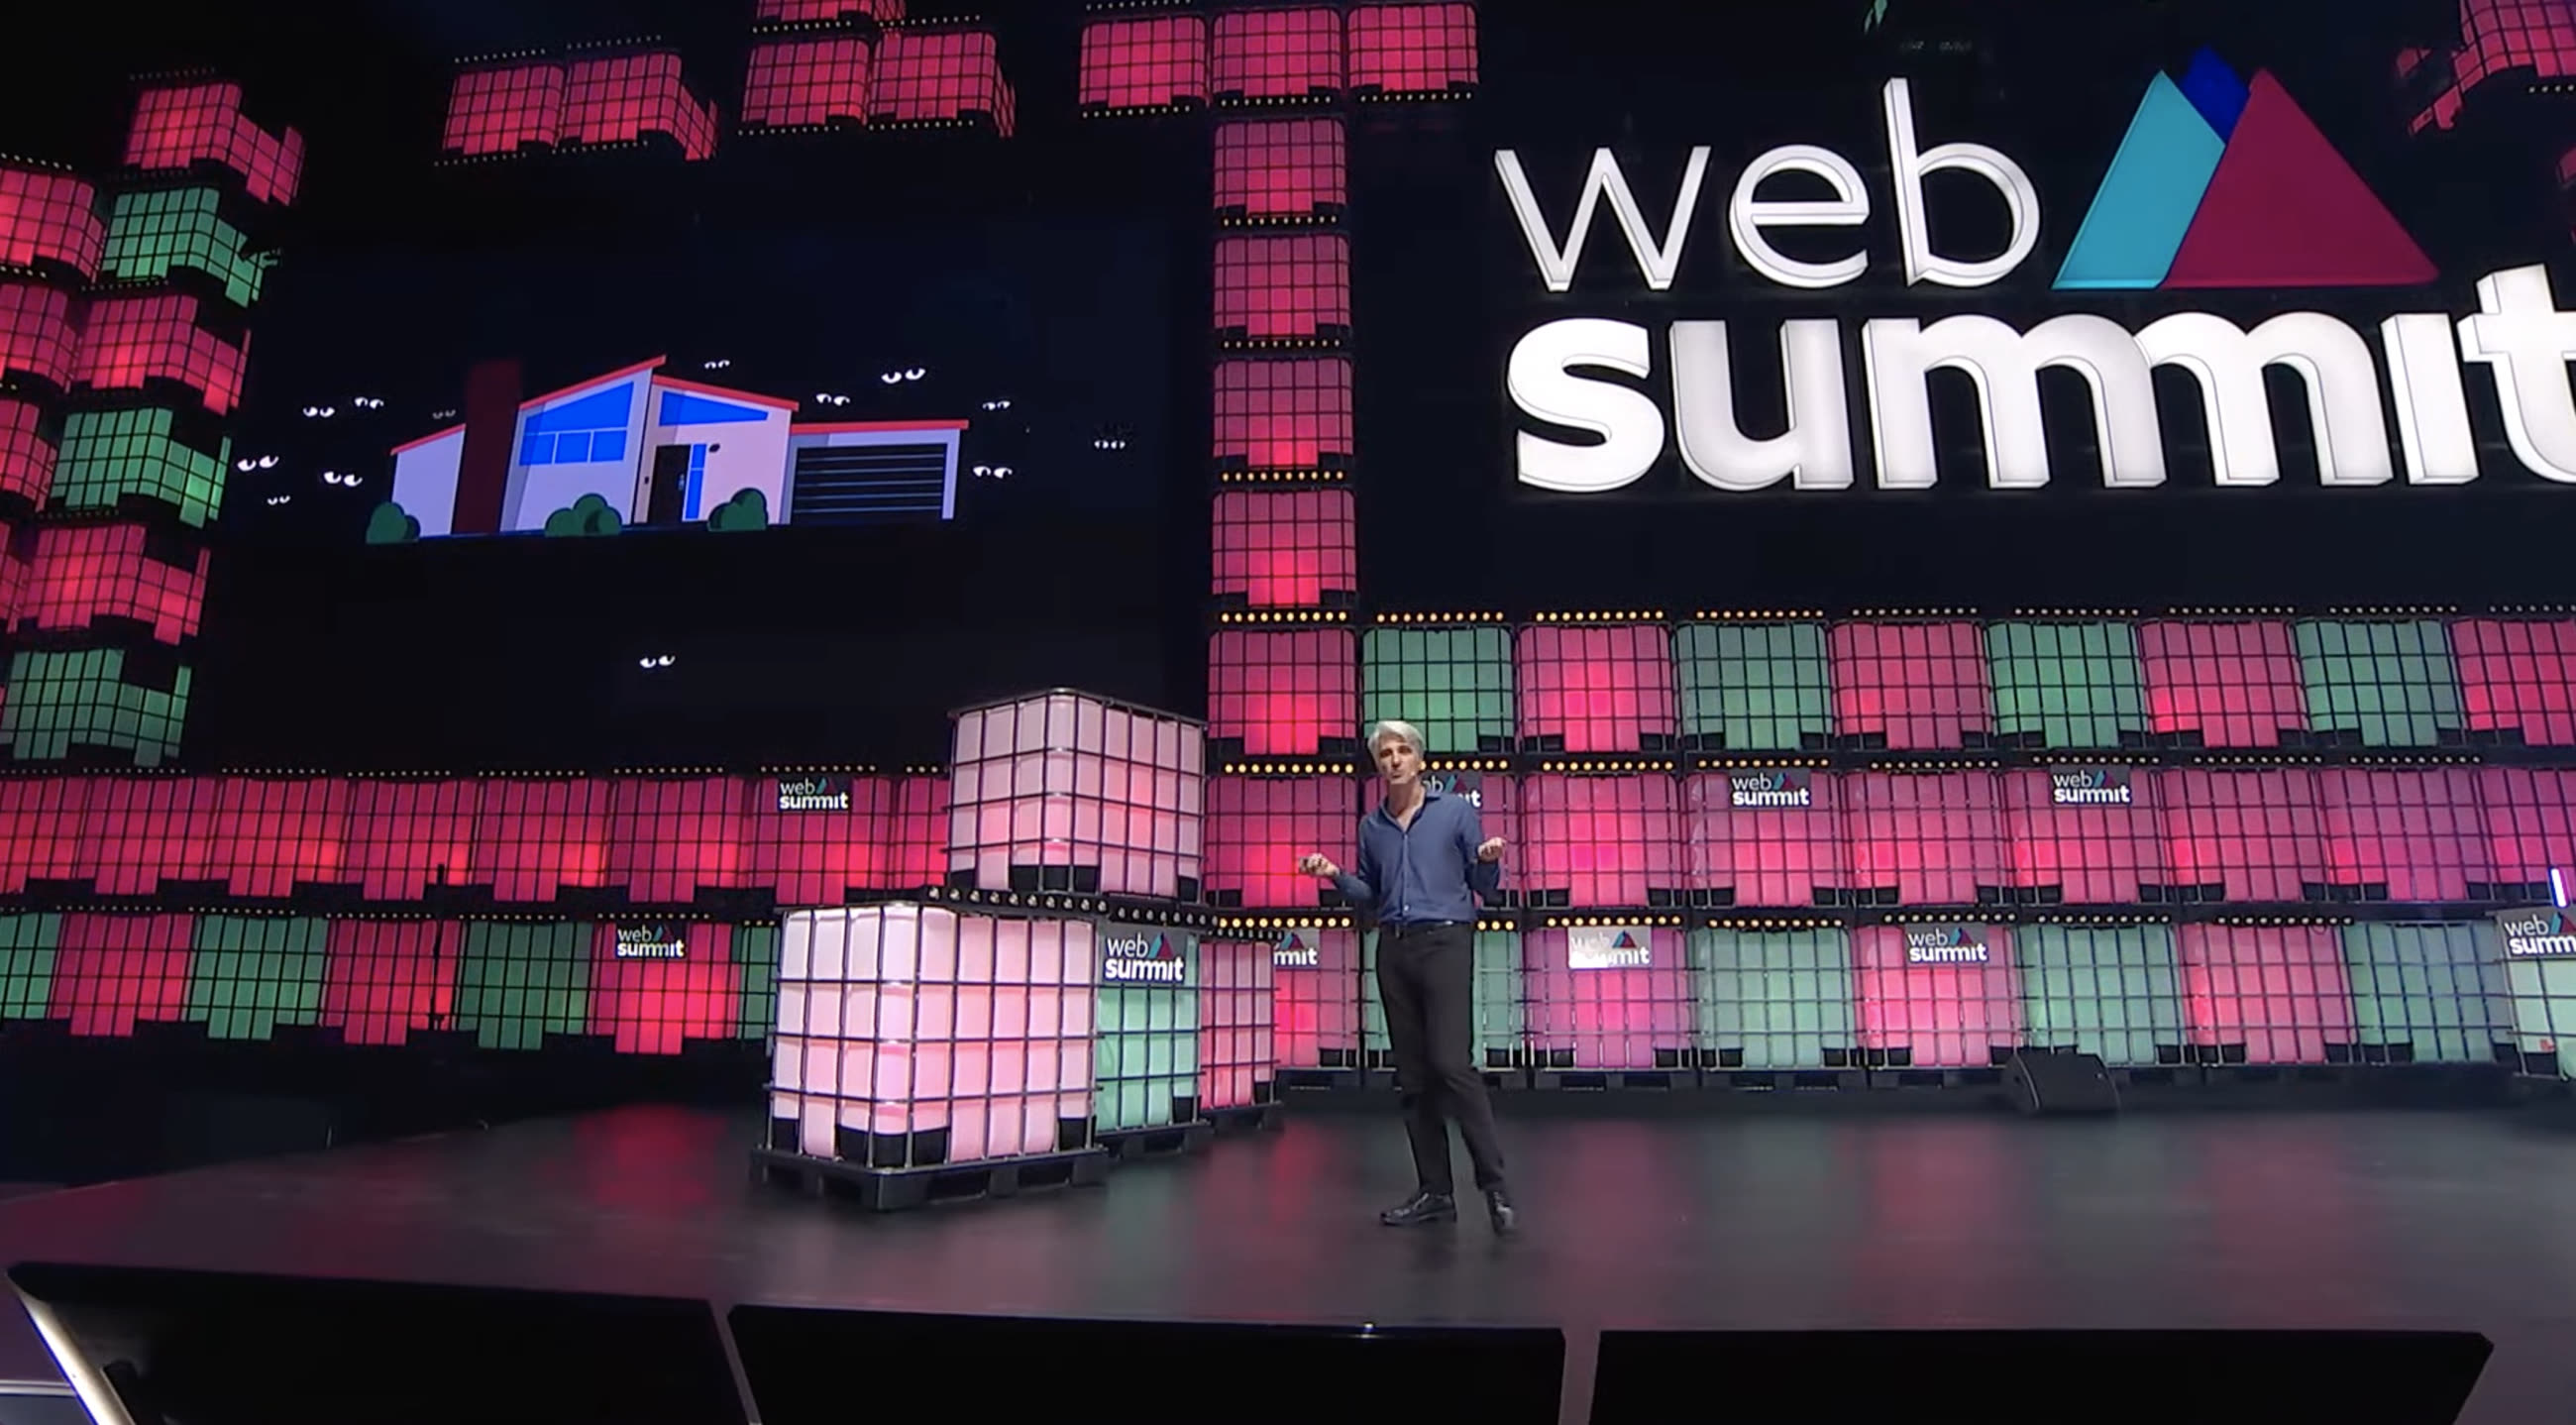
« Le sideloading, c'est cette porte déverrouillée », accuse-t-il. La possibilité de télécharger des apps depuis internet ou une boutique tierce, ce serait « donner aux cybercriminels un moyen de s'infiltrer dans un iPhone ». Le sideloading ? C'est « le meilleur ami des cybercriminels », enfonce-t-il. Un appareil compromis peut même représenter un danger pour un réseau entier, prévient le VP.
« Des malwares dans une app sideloadée peuvent mettre en péril des infrastructures gouvernementales, affecter les réseaux d'entreprise ou les services publics ».
Federighi soulève aussi un point intéressant : pourquoi ne pas laisser les utilisateurs décider par eux-mêmes ? L'histoire nous apprend cependant que les choses ne se déroulent jamais comme on le voudrait. Les gens seraient poussés ou forcés à installer des apps depuis autre chose que l'App Store, y compris ceux qui ne veulent pas sortir de la boutique officielle.
Cela peut passer par des copies conformes de la boutique officielle bourrées d'adwares et de logiciels malveillants. Ou encore par des applications populaires qui ne sont pas disponibles dans l'App Store (Federighi prend l'exemple d'un « réseau social » qui ressemble beaucoup à Facebook). Pour le dirigeant, le choix pour l'utilisateur est clair : la plateforme iOS sécurisée et respectueuse de la vie privée, ou une autre qui peut proposer le sideloading avec tous les dangers inhérents.







