Les créateurs de logiciels malveillants ne manquent décidément pas d’imagination pour tenter de passer les protections intégrées à macOS. Jamf Threat Labs a découvert un nouveau malware caché dans un faux installateur de Zoom, qui emploie une technique aussi simple qu’efficace pour passer Gatekeeper : demander à l’utilisateur de désactiver lui-même la protection. L’exemple concret du « On a la flemme de faire les choses bien, donc autant utiliser la crédulité de l’utilisateur final et le faire travailler à notre place ». Et le pire, c’est que ça marche. Une fois installé, CloudSyncD ouvre une porte dérobée sur le Mac.
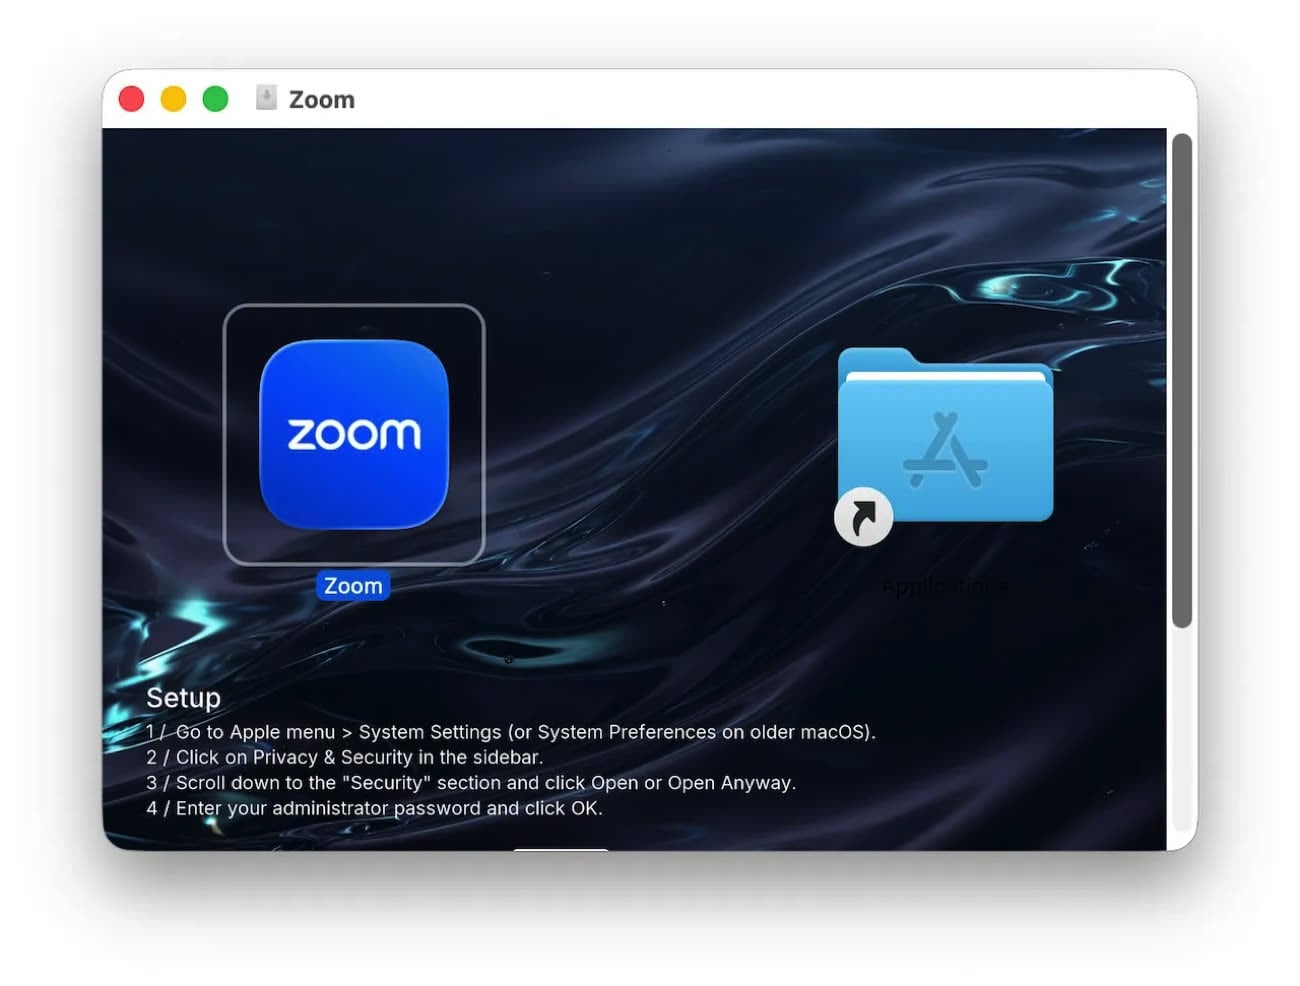
Tout commence pourtant de manière assez classique. Le malware est distribué sous la forme d’une image disque baptisée Zoom.dmg, dont la présentation ressemble à celle de nombreux logiciels pour Mac : l’icône de l’application à gauche, le dossier Applications à droite. Un détail change cependant la donne : l’image d’arrière-plan contient une procédure numérotée expliquant à l’utilisateur comment terminer l’installation.
Et pour cause : le faux Zoom n’est pas signé avec un certificat Developer ID valide et n’a pas été notarié par Apple. Gatekeeper fait donc son travail et refuse normalement de l’ouvrir. Plutôt que de chercher une nouvelle faille permettant de contourner cette protection, les auteurs de CloudSyncD prennent le problème dans l’autre sens : leurs instructions demandent tout simplement d’ouvrir Réglages Système, de se rendre dans Confidentialité et sécurité, puis de cliquer sur « Ouvrir quand même ». Autrement dit, le malware explique lui-même à sa victime comment contourner Gatekeeper. Ça fera rire les utilisateurs les plus expérimentés, moins les autres. Et encore, même pour les plus aguerris…
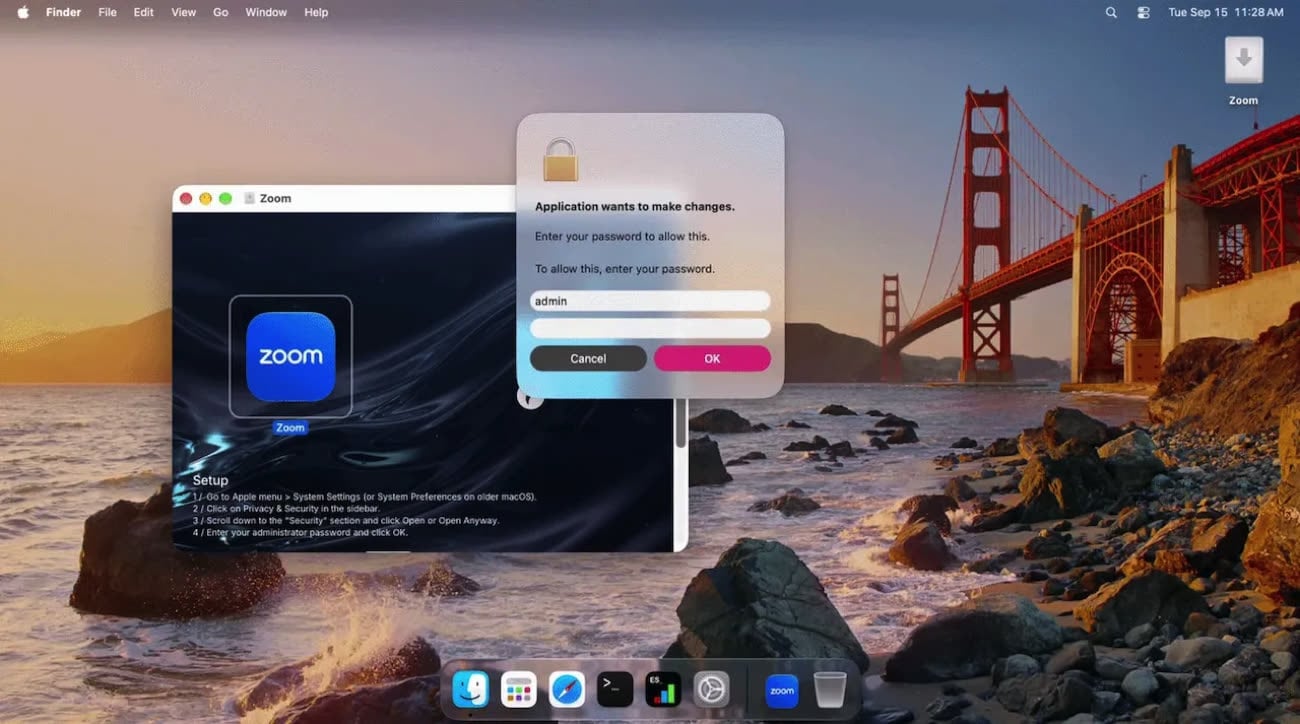
Une fois cette première barrière passée, l’application affiche une fausse fenêtre d’autorisation réclamant le mot de passe du compte. Le logiciel vérifie même localement sa validité à l’aide de dscl et recommence tant que le bon mot de passe n’a pas été saisi. Une fausse barre de progression « Downloading Zoom… » vient pendant ce temps rassurer la victime sur le bon déroulement de l’installation.
Les développeurs se sont même donné du mal pour dissimuler ce mot de passe : il est encodé en Base64 puis noyé au milieu d’une longue chaîne de caractères dans un banal fichier data.json, tandis que sa position et sa longueur sont encodées à l’aide de caractères Unicode invisibles placés derrière le numéro de version. Le fichier ressemble ainsi à première vue à un simple fichier de préférences de Zoom. Le mot de passe n’est cependant pas envoyé au serveur des pirates : il est notamment réutilisé localement pour lancer le second étage du malware avec sudo.
Ce second étage, baptisé cloudsyncd, est directement intégré au premier et existe aussi bien pour les Mac Apple Silicon que pour les machines Intel. Ses auteurs tentent d’abord de l’exécuter sans écrire le binaire sur le stockage, via /dev/fd. Jamf note toutefois que cette méthode échoue sur la plupart des Mac en raison de System Integrity Protection (SIP). Ce serait quand même dommage que ce soit trop facile. Le programme se rabat alors sur un fichier temporaire avant de l’exécuter avec les privilèges obtenus grâce au mot de passe précédemment demandé.
Une fois lancé, CloudSyncD contacte son serveur de commande et contrôle (C2), auquel il transmet différentes informations sur la machine : processeur, quantité de mémoire vive, version du système, nom du Mac, utilisateur ou encore modèle. Il peut ensuite recevoir de nouveaux exécutables, les déchiffrer et les lancer. Jamf n’a en revanche pas observé de mécanisme de persistance permettant au malware de survivre durablement à un redémarrage.
Les chercheurs ont découvert une première version encore en développement le 15 septembre, avant d’observer deux jours plus tard des variantes reliées à une infrastructure accessible sur internet, signe que les auteurs étaient passés de leurs essais à une phase de déploiement.
Cette attaque rappelle surtout une règle qui ne change pas, quelles que soient les protections ajoutées à macOS : lorsqu’un logiciel téléchargé sur internet vous explique qu’il faut contourner Gatekeeper et réclame ensuite votre mot de passe administrateur, mieux vaut se demander pourquoi avant de suivre gentiment le mode d’emploi. Dans le cas de Zoom, la solution est encore plus simple : télécharger l’application depuis sa source officielle plutôt que depuis un site inconnu. Et si un installateur vous demande de désactiver une protection de macOS pour pouvoir fonctionner, ce n’est peut-être pas Gatekeeper qui pose problème.