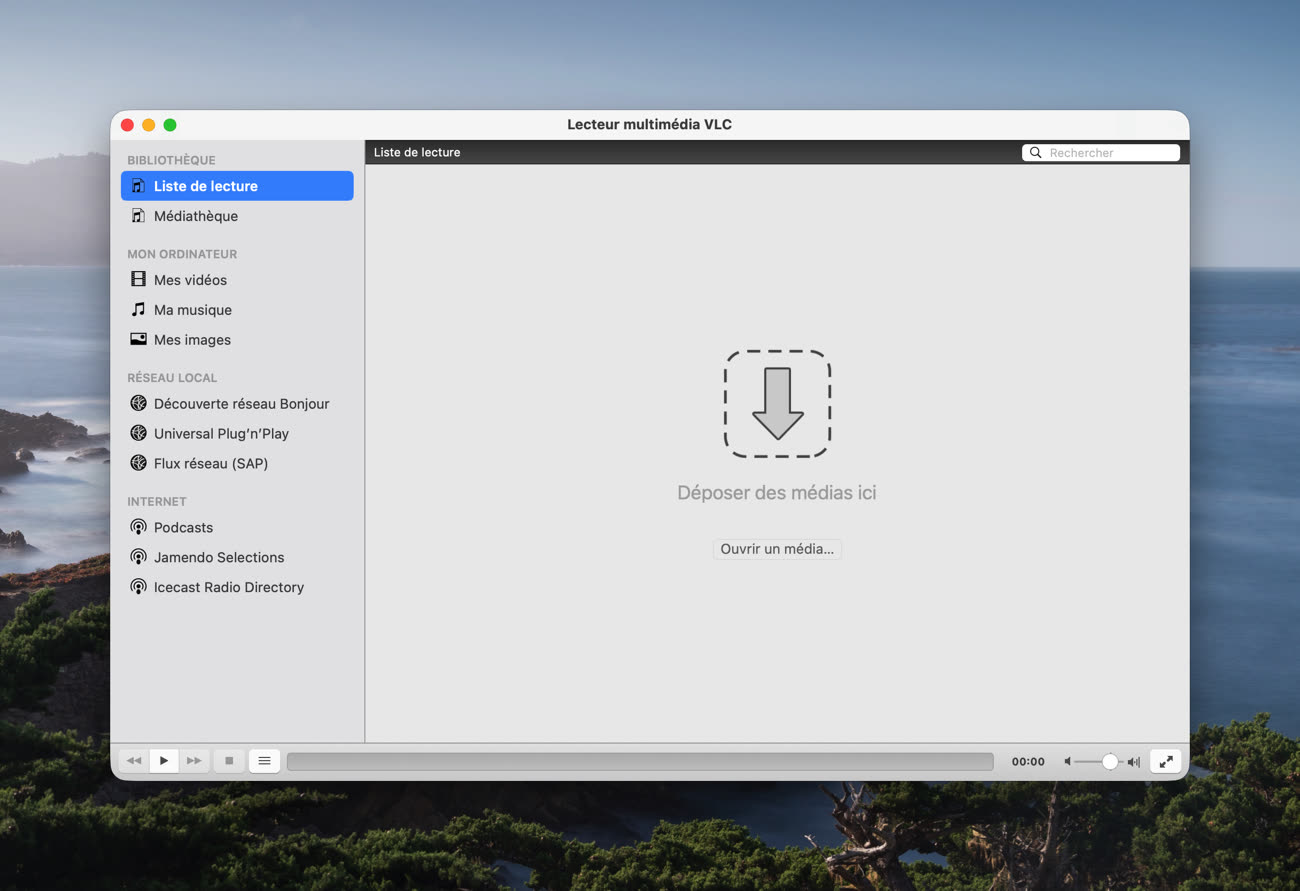
VLC vient de s'offrir une grosse mise à jour, et pas n'importe laquelle : sur son blog, Jean-Baptiste Kempf évoque tout simplement la « plus grosse mise à jour de sécurité » jamais lancée. VLC 3.0.24 corrige plus de 130 problèmes de sécurité, un record pour le projet, et les LLM ne sont pas étrangers à cette avalanche de correctifs. Selon le président de VideoLAN, ces outils ont profondément changé la manière dont les failles sont découvertes.
L'idée est assez simple : faire passer au crible des millions de lignes de C et des parseurs, ces modules chargés d’analyser les fichiers multimédias, parfois vieux d'une vingtaine d'années est désormais beaucoup moins coûteux. VLC reçoit ainsi nettement plus de rapports de sécurité assistés par des LLM qu'auparavant. Le problème, c'est que cette abondance génère aussi énormément de bruit : doublons, plantages impossibles à exploiter ou signalements nécessitant plusieurs heures d'analyse avant de pouvoir déterminer leur pertinence. Certains rapports permettent malgré tout de mettre le doigt sur de vraies failles.
Le constat rappelle fortement celui fait ces derniers mois par d'autres gros projets. En mai, Linus Torvalds se plaignait déjà de voir l'IA saturer la chasse aux bugs, tandis qu'Anthropic mettait en avant Mythos, son modèle spécialisé dans la recherche de vulnérabilités. Celui-ci avait notamment permis à Mozilla d'identifier 271 failles dans Firefox. Plus récemment, Apple a même dû limiter le nombre de signalements qu'un chercheur peut avoir ouverts simultanément face à la multiplication des rapports générés par IA. Les systèmes 26.6 d'Apple ont eux aussi corrigé au moins neuf vulnérabilités découvertes directement grâce à l'IA.
Quand l'IA sature la chasse aux bugs : le coup de gueule de Linus Torvalds
Jean-Baptiste Kempf pointe surtout une asymétrie qui risque de devenir familière dans le monde de l'open source. Détecter du code suspect coûte désormais beaucoup moins cher, mais tout ce qui vient après n'a pas vraiment changé : il faut reproduire le bug, déterminer s'il est exploitable, écrire le correctif, le relire puis le rétroporter sans introduire de régression. Une tâche particulièrement délicate dans le cas de VLC 3.0, une branche lancée en février 2018 et toujours utilisée par l'immense majorité des utilisateurs. Pour le développeur, cette disproportion entre la facilité à trouver des bugs et le travail nécessaire pour les corriger pourrait devenir « la nouvelle normalité » des gros projets open source.
Cette 3.0.24 ne se limite pas au ménage provoqué par les LLM. VLC en profite pour mettre à jour 49 bibliothèques tierces, avec notamment un bond de FFmpeg 4.4 à 8.1.2, ainsi que pour ajouter la prise en charge de nouveaux formats et améliorer différents composants. La clé servant à authentifier les mises à jour, qui datait de 2013, passe également du DSA-1024 au RSA-4096.