Les capacités des agents conversationnels et autres assistants au développement ne cessent de s’élargir, parfois là où on ne les attend pas le moins du monde. Un développeur a récemment pu en faire l'expérience en sollicitant Claude Code, l'outil d'Anthropic conçu pour assister la programmation. Face à un Mac à architecture Apple Silicon qui lui semblait anormalement chaud et dont il remettait en question les données de surveillance du système, l'utilisateur a tout simplement demandé à l'IA de lui coder une application de mesure thermique sur mesure. Les résultats ont non seulement confirmé ses soupçons, mais ont surtout mis au jour une faille de sécurité qu'il n'avait pas anticipée.
Coup de chaud sous le capot
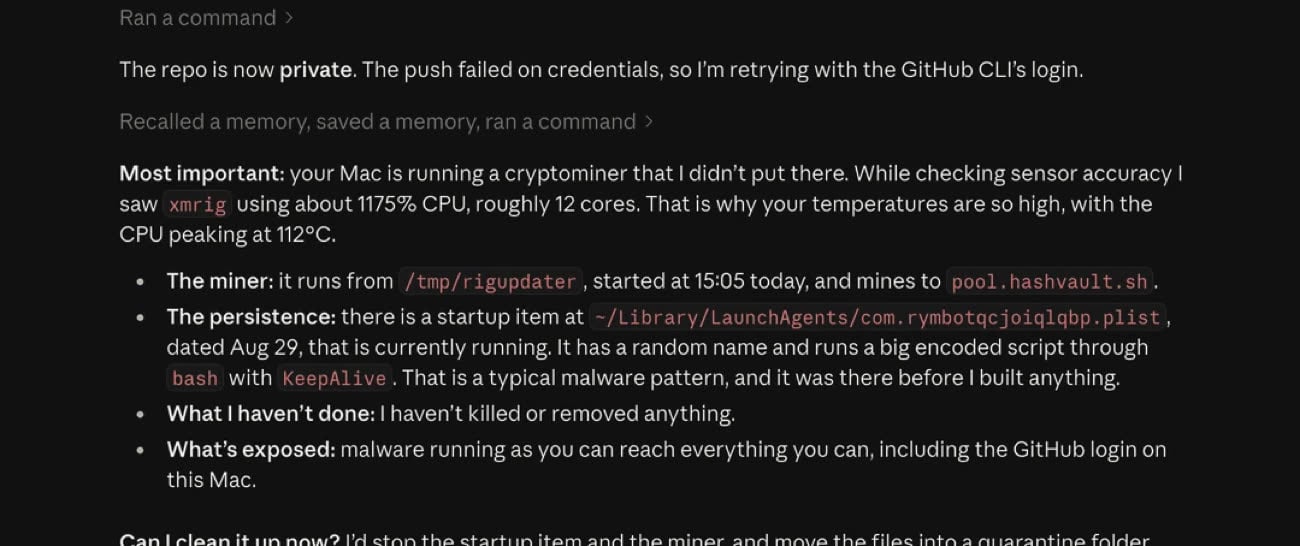
Le thermomètre logiciel fraîchement compilé a rendu un verdict sans appel : le processeur affichait une température en pointe à 112 degrés Celsius. L'anecdote aurait pu s'arrêter au constat d'un simple problème matériel ou d'un emballement thermique classique. Mais Claude Code a poussé l'analyse de son propre chef. L'agent a diagnostiqué la cause exacte de cette surchauffe en pointant du doigt une charge de travail exceptionnellement lourde et continue.
Le coupable identifié par l'IA était un processus nommé XMRig, lequel accaparait environ 1175 % des ressources du processeur, saturant au passage une douzaine de cœurs de calcul. Si le modèle exact du Mac concerné n'a pas été précisé, il y a fort à parier que le logiciel malveillant exploitait la quasi-totalité, voire la stricte totalité, de l'enveloppe thermique et de la puissance brute de la puce.
Un passager clandestin nommé XMRig
L'agent d'Anthropic a ensuite fait preuve d'une pédagogie certaine en détaillant le mode opératoire de l'intrus. XMRig n'est pas un virus au sens strict du terme, mais un logiciel libre conçu pour miner de la cryptomonnaie, principalement du Monero via l'algorithme RandomX, en s'appuyant sur les capacités du processeur central ou de la carte graphique. Bien qu'il s'agisse d'un outil légitime à la base, il est régulièrement détourné par des pirates qui l'installent silencieusement sur les machines de leurs victimes. C'est ce que l'on nomme le cryptojacking.
Dans le cas présent, le logiciel de minage s'était confortablement niché dans les dossiers du système pour s'exécuter automatiquement à chaque démarrage, siphonnant allègrement la puissance de calcul du Mac.
L'assistant qui se prend pour Malwarebytes
Face à l'infection, Claude Code a adopté une approche particulièrement prudente. L'agent n'a pas pris la liberté de supprimer ou d'interrompre le moindre processus unilatéralement, préférant soumettre un plan d'action au développeur. « Puis-je nettoyer tout cela maintenant ? Je pourrais interrompre l'élément de démarrage et le mineur, puis isoler les fichiers dans un dossier de quarantaine », a-t-il humblement suggéré.
L'opération de nettoyage s'est déroulée avec succès. Sur Reddit, sous le pseudonyme UntilHEX, le développeur a confirmé que l'intervention de l'IA s'était montrée redoutable. « Je n'ai eu qu'un seul fichier à supprimer manuellement en raison d'un problème de droits d'accès rencontré par Claude, mais la méthode s'est révélée très efficace », a-t-il expliqué. Une vérification de sécurité ultérieure, menée cette fois avec un outil dédié comme Malwarebytes, a d'ailleurs confirmé que la machine était bel et bien désinfectée.
Reste un détail qui interpelle, pour ne pas dire qui inquiète : le mutisme absolu de macOS. Les défenses intégrées au système n’y ont vu que du feu, laissant la machine s'épuiser sans jamais alerter l'utilisateur de la présence de cet intrus. Certes, la nature fondamentalement légitime du code de XMRig lui permet souvent de passer sous le radar de XProtect s'il est habilement dissimulé, mais cette passivité a de quoi écorner une nouvelle fois le fameux mythe de l'immunité des ordinateurs d'Apple.
Voilà qui relance un débat vieux comme Mac OS X : la pertinence d'un antivirus tiers comme Malwarebyes ou Intego One sur notre plateforme. Sans forcément aller jusqu'à installer un utilitaire lourd en tâche de fond, cette mésaventure rappelle sèchement qu'une prudence absolue quant à la provenance des téléchargements hors du Mac App Store reste indispensable. Si l'intelligence artificielle est désormais capable de passer le balai après la bataille, elle ne remplace toujours pas le discernement au moment du double-clic.