





Si Apple dispose de ses propres data centers à travers le monde, elle loue aussi de l'espace chez certaines entreprises spécialisées : la sécurité des données y est une question primordiale. Bloomberg nous apprend aujourd'hui que des pirates ont mis la main sur un grand nombre d'identifiants de connexion internes utilisés par deux centres de données en Asie. Certaines des plus grosses entreprises du monde comme Apple, Amazon, Alibaba ou encore Microsoft y louent du stockage et ont été directement touchées.
Les deux opérateurs visés sont GDS Holdings (basé à Shanghai) et le Singapourien ST Telemedia Global Data Centers. GDS a confirmé dans un communiqué qu'un de ses sites web d'assistance client avait été piraté en 2021. Cela aurait permis aux malandrins de récupérer les informations d'environ 2 000 clients de ces deux entreprises, permettant de se faire passer pour eux sur le portail d’assistance. Les hackeurs se sont connectés sur au moins 5 comptes, d'après la firme de cybersécurité Resecurity, à savoir ceux de plateformes indiennes et chinoises. Le nombre de logins usurpé dépend de chaque client : il y en avait 99 chez Amazon, 32 pour Microsoft et 4 chez Apple.
Difficile de savoir ce qui a été fait de ces identifiants, et les deux entreprises de data-center assurent que les logins volés « ne présentaient aucun risque pour les systèmes informatiques ou les données ». Resecurity n'est pas de cet avis : les sites web d'assistance à la clientèle permettent de contrôler qui est autorisé à accéder physiquement aux équipements informatiques situés dans les centres de données.
Les pirates auraient également été en mesure d'extraire une liste de quelque 30 000 caméras utilisées pour surveiller physiquement les data-center, mais aussi des informations d'identification du personnel. La tâche a été simplifiée par le fait que la plupart du matériel utilisait des mots de passe basiques comme « admin » ou « admin12345 ».
Autant d'informations qui auraient pu permettre à des malandrins très motivés de se rendre sur place et d'accéder physiquement aux serveurs des clients : ils auraient pu y installer du code malveillant ou des équipements supplémentaires. GDS et STT GDC ont déclaré qu'ils n'avaient aucun indice laissant penser que c'était arrivé, et que les services principaux n'avaient pas été touchés.
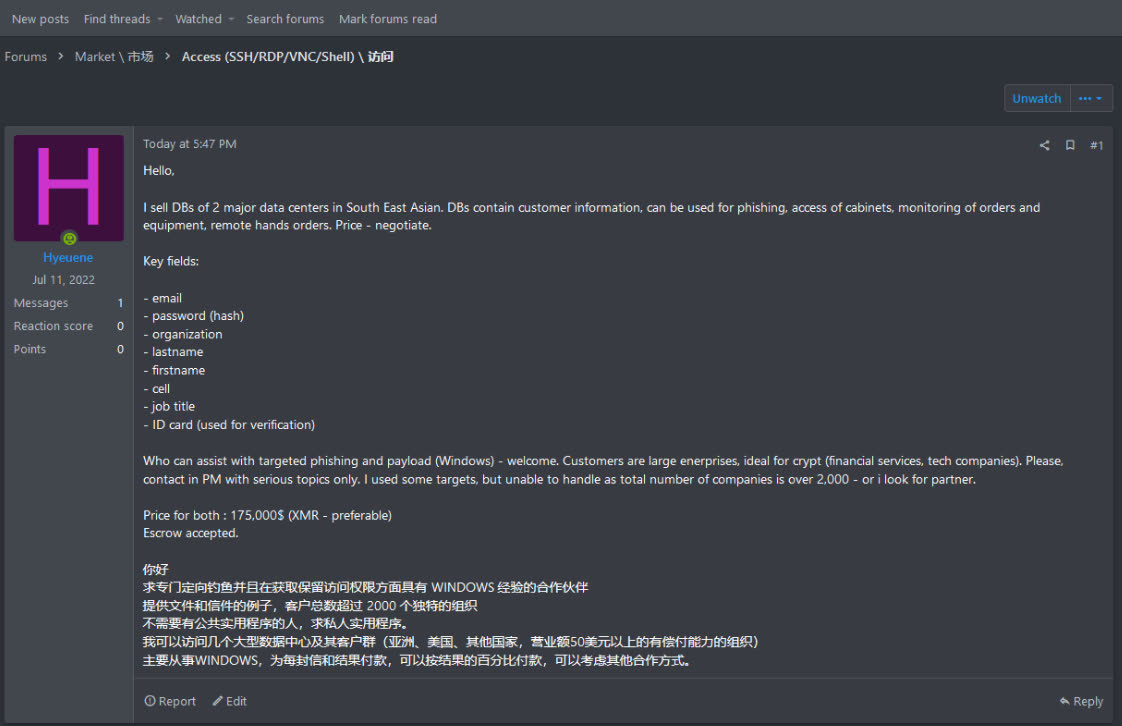
Selon Resecurity, les pirates ont utilisé les identifiants pour accéder aux comptes des clients de GDS et de STT GDC jusqu'en janvier. Les opérateurs des centres de données ont depuis imposé une remise à zéro de tous les mots de passe, rendant la liste d'identifiants piratés inutile. Si elle ne sert plus à se connecter, une telle liste pourrait être utilisée à des fins d’hameçonnage.
Les pirates auraient tenté de vendre la liste d'identifiants sur un forum avant de lâcher les données dans la nature. Difficile de savoir s'il s'agit d'un loup solitaire ou de quelqu'un voulant se faire passer pour un criminel en quête d'argent. Resecurity précise que « de telles tactiques sont souvent utilisées par des acteurs étatiques pour masquer leur activité, généralement pour brouiller le motif de l'attaque ».
La plupart des entreprises contactées par Bloomberg (Alibaba, Amazon, Huawei) ont refusé de commenter. Apple n'a pas répondu aux demandes de commentaires. Si la plupart des groupes ont expliqué que rien n'avait été compromis, BMW a déclaré que l'attaque avait eu « un impact très limité ».







