





XProtect est une protection de macOS qui est parfois un peu oubliée quand on s'avance un peu en disant « macOS n'a pas besoin d'antivirus ». Le mécanisme d'Apple n'est pas un antivirus au sens strict du terme, mais offre tout de même une protection efficace contre les malware connus et — avec le temps — s'améliore et devient plus proactif. Howard Oakley, qui suit avec attention les nouveautés de XProtect, a publié un article qui donne quelques détails.
Premièrement, il n'y a pas un XProtect, mais trois. La version classique, qui vérifie les apps au premier lancement et dépend de Gatekeeper, XProtect Remediator, plus récent, qui effectue une vérification quotidienne et se base sur les mêmes données que XProtect; et XProtect Behavioural (comportemental en français) qui analyse ce que font les apps et permet la détection des malwares qui vont ensuite être intégrés dans la base.
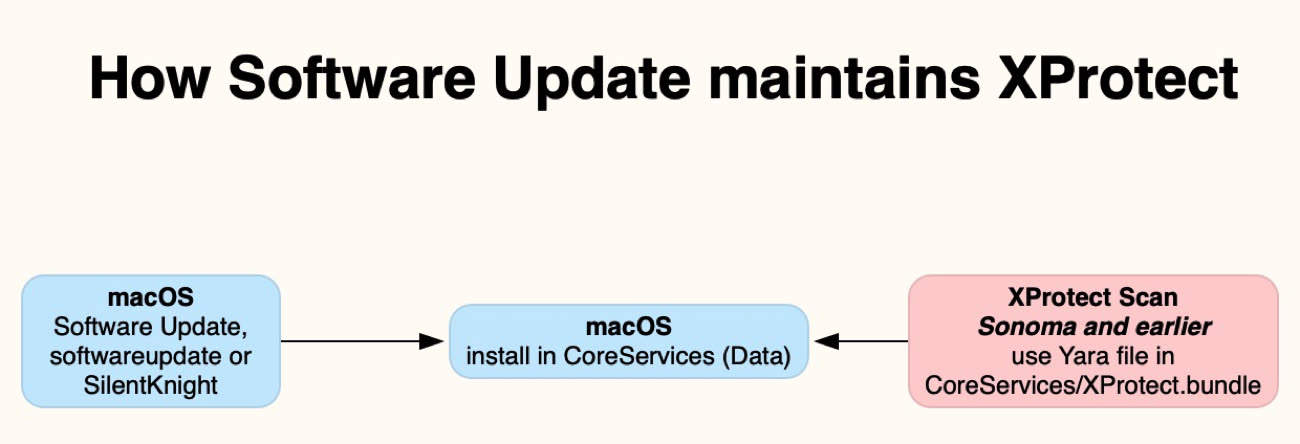
Depuis macOS Sequoia, Apple dispose de deux bases de données qui contiennent les informations sur les malware. La première est mise à jour à travers les outils classiques de macOS, ceux qui vérifient la présence de mise à jour, justement. La seconde, apparue avec macOS Sequoia, dispose de son propre mécanisme de vérification, qui passe par iCloud. De façon un peu surprenante, comme le note Oakley, il est possible de désactiver le mécanisme historique dans Réglages Système > Général > Mise à jour de logiciels > Mises à jour automatiques avec la case Installer les fichiers de données système et les mises à jour de sécurité… mais le second mécanisme ne s'en soucie pas. Donc même si vous désactivez volontairement les corrections de sécurité, vous recevrez tout de même les mises à jour de sécurité.
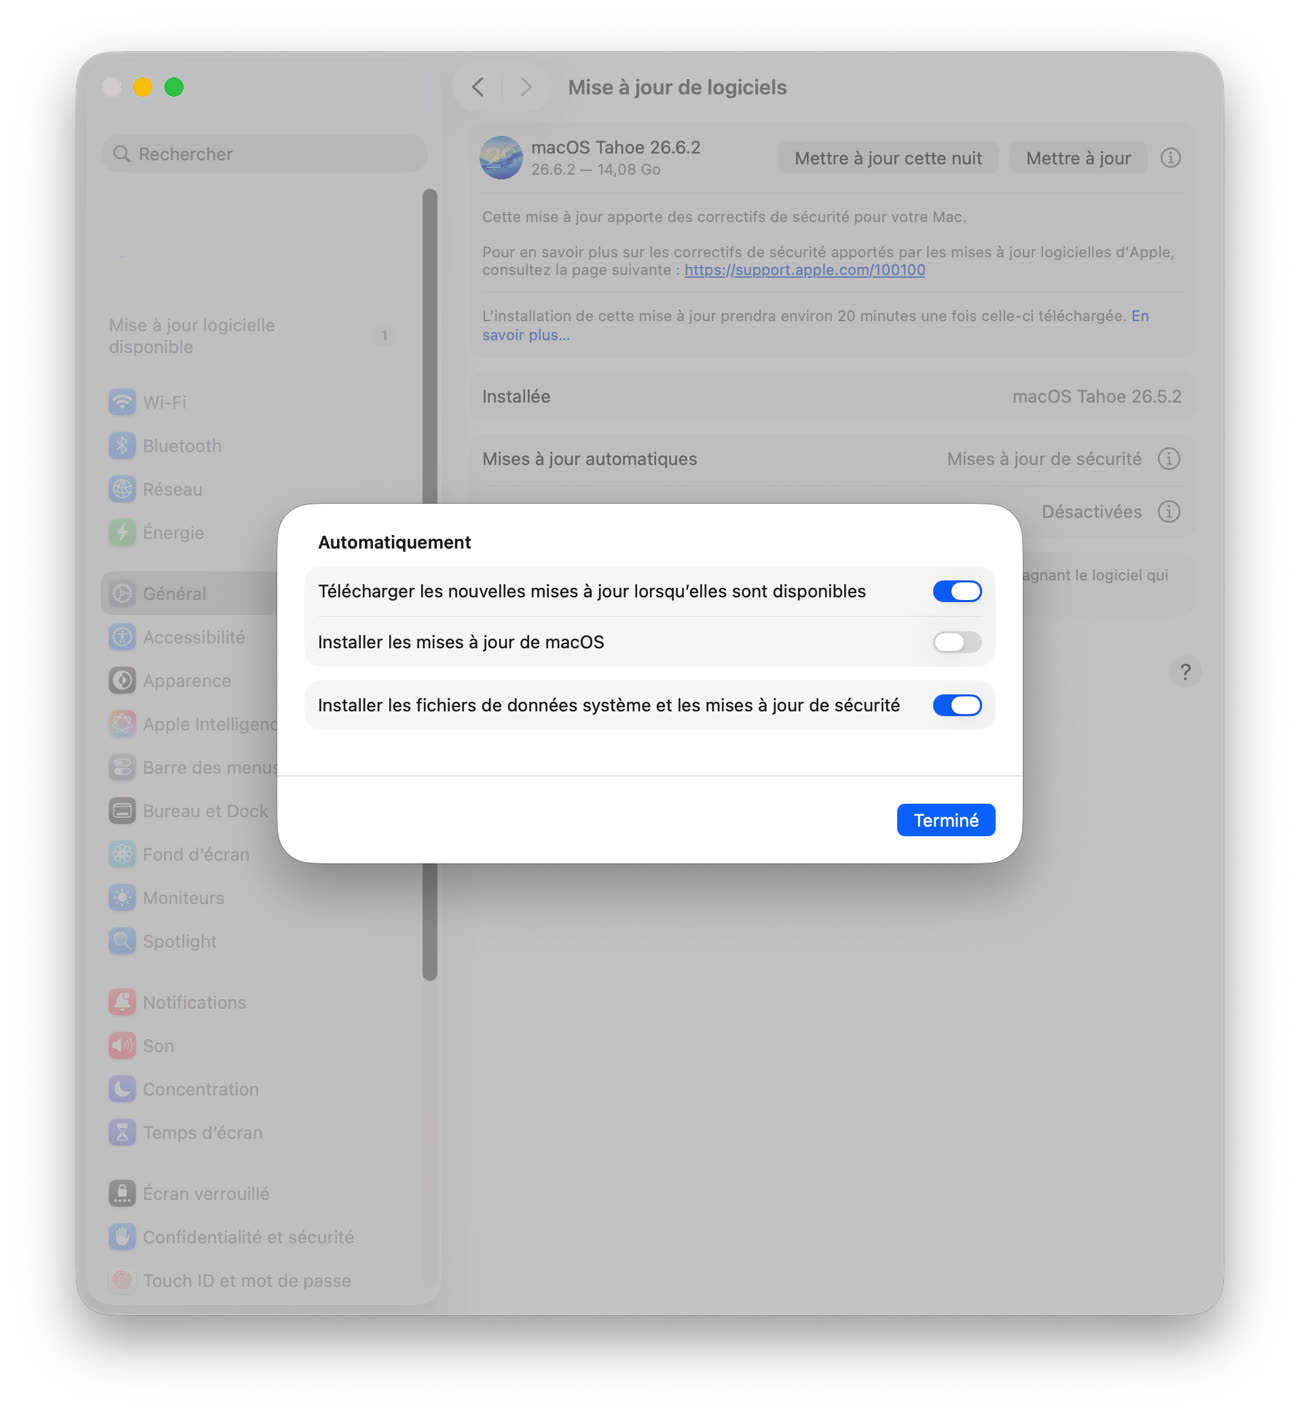
Forcer la mise à jour
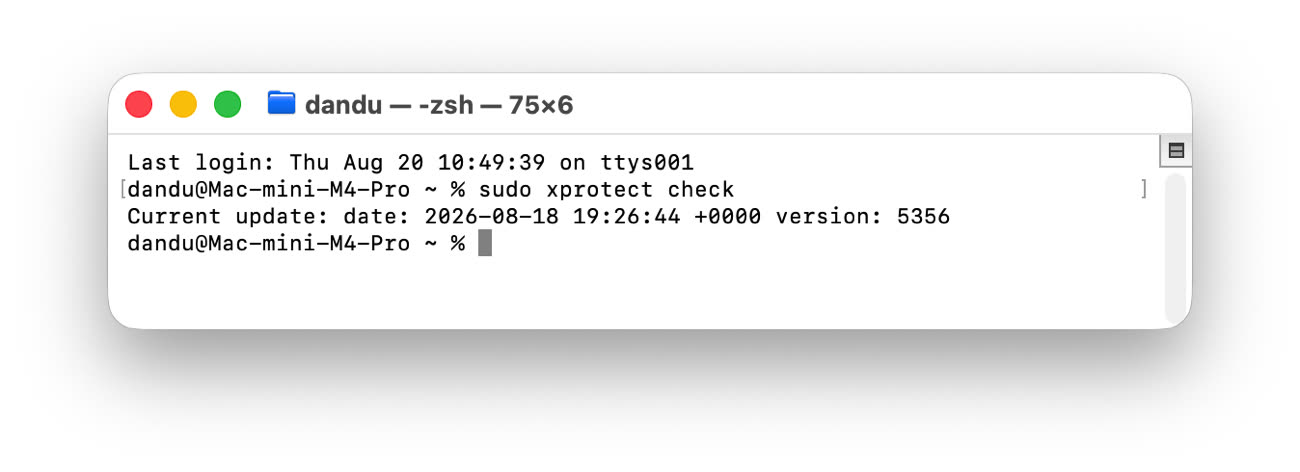
Il explique aussi que son app SilentKnight (gratuite) permet de forcer la mise à jour. Vous pouvez aussi taper la commande sudo xprotect check dans le terminal de macOS, avant — le cas échéant — de taper la commande sudo xprotect update si le retour indique la présence d'une nouvelle version.
On peut évidemment se demander pourquoi Apple met en place deux mécanismes qui font la même chose et Oakley n'a pas de réponse mais suppute tout de même que macOS 27 (et les suivants) profiteront de la variante la plus récente pour améliorer la protection des applications contre les malwares, notamment à cause de la présence d'une nouvelle entrée dans les fichiers plist, AppProtectionPolicy. Elle est probablement liée à une future fonction de sécurité.
Dans tous les cas, il faut rappeler une chose sur XProtect : il vous protège des applications malveillantes connues, mais ne peut rien faire contre celles qui n'ont pas encore été identifiées ou contre des attaques qui reposent plus sur de l'ingénierie sociale et tentent de dérober votre mot de passe et autres secrets. Méfiez-vous tout de même, donc.







