De plus en plus de fraudeurs cherchent à vous faire copier des commandes louches dans le Terminal pour compromettre votre machine. Google veut limiter la casse avec de nouvelles protections intégrées à Chrome : le navigateur est désormais capable de repérer certaines commandes suspectes copiées dans le presse-papiers afin d'alerter l'utilisateur avant qu'il ne les exécute. Apple s'attaque également à ce type d'attaque depuis quelque temps.
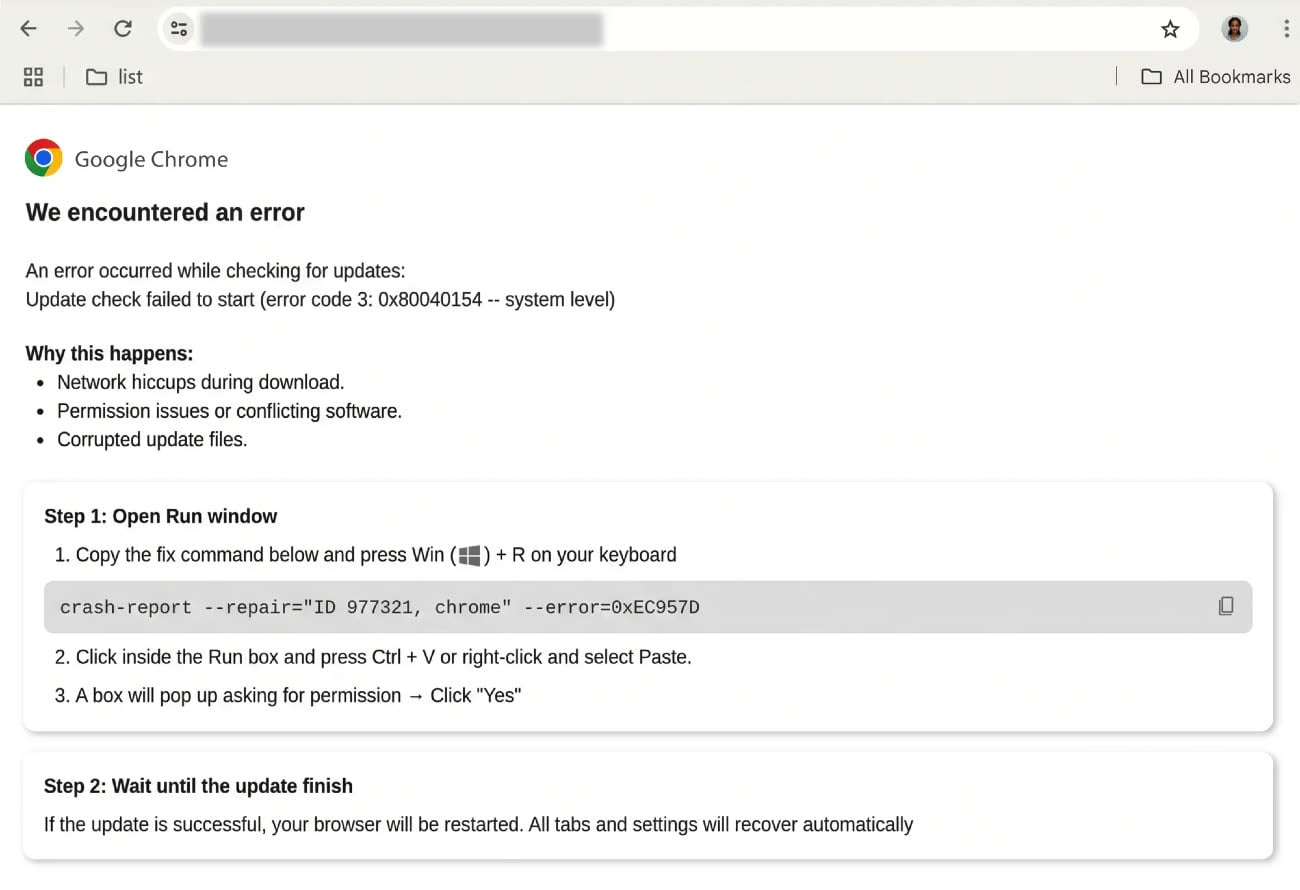
Baptisées « ClickFix », ces arnaques prennent différents prétextes, comme l'installation d'une application ou la résolution d'un problème. La commande peut alors télécharger et installer un logiciel malveillant en contournant les protections habituelles du navigateur. Apple a également serré la vis avec macOS 26.4, qui peut afficher une alerte lorsqu'un utilisateur peu habitué au Terminal y colle du texte provenant d'un navigateur ou d'une autre application. Contrairement à Chrome, le système d'Apple n'analyse toutefois pas le contenu de la commande.
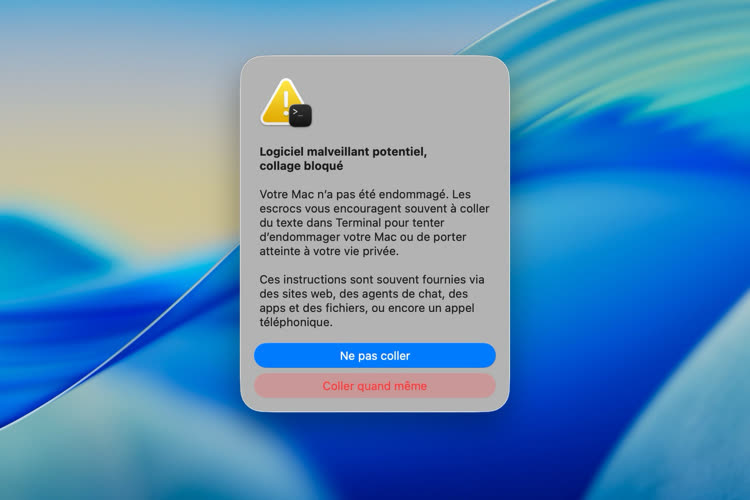
L'avertissement pour les copier-coller frauduleux de macOS 26.4 cible les néophytes
Chrome dispose désormais d'une protection spécifique contre ces arnaques. Lorsqu'une commande suspecte est copiée, son contenu est débarrassé des informations personnelles identifiables avant d'être transmis à Google pour analyse. Si l'entreprise estime qu'elle est dangereuse, Chrome affiche un avertissement. L'utilisateur reste libre de poursuivre, mais Google espère ainsi éviter qu'il n'exécute une commande malveillante.
Gemini analyse les pages suspectes sur les serveurs de Google
Depuis 2025, Chrome utilise Gemini Nano pour analyser localement certaines pages imitant des alertes de sécurité ou de faux services d'assistance technique. Google fait évoluer cette méthode en confiant l'analyse à un modèle Gemini exécuté sur ses serveurs. L'objectif est d'étendre la détection à tous les utilisateurs ayant activé la protection renforcée de Chrome, peu importe la puissance de leur machine.
Le système cherche notamment à identifier les faux antivirus et les fausses mises à jour de navigateur. Gemini examine le texte de certaines pages suspectes pour identifier la marque qu'elles prétendent représenter, déterminer leur objectif et évaluer la probabilité qu'il s'agisse d'une arnaque. Ces informations sont ensuite croisées avec la réputation du domaine et d'autres signaux de sécurité. Google précise que le contenu textuel n'est transmis que lorsqu'une page présente déjà de forts indices de fraude. L'entreprise assure également que les contenus des pages ainsi transmis ne sont ni conservés ni utilisés pour entraîner ses modèles.
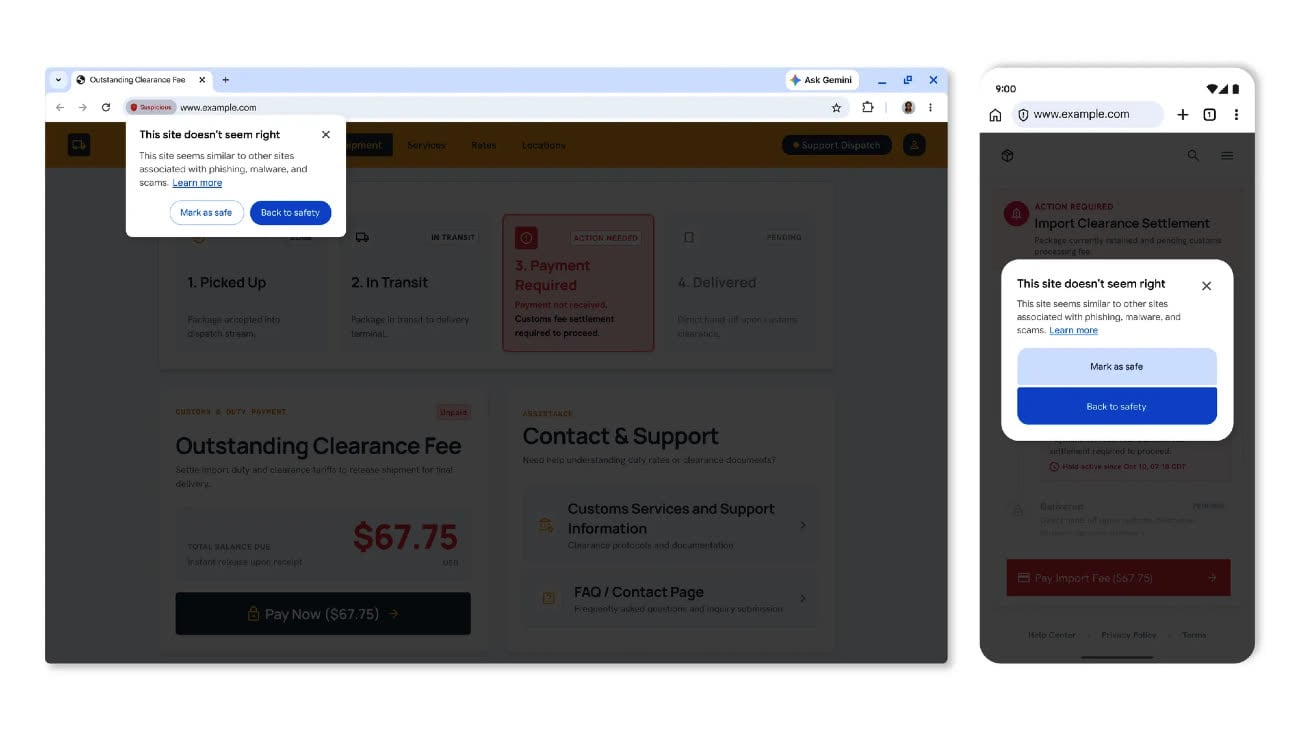
Sur un autre registre, Google a revu la présentation des avertissements de Chrome. Les pages jugées suspectes, mais pour lesquelles le risque reste incertain, bénéficient désormais d'un avertissement distinct de celui des sites considérés comme dangereux, qui conservent leur grande page d'alerte rouge. Cette distinction doit permettre à Google de signaler davantage de sites sans leur attribuer systématiquement le niveau de risque le plus élevé.
Toutes ces nouveautés sont associées au mode « Protection renforcée », à activer dans les paramètres de Chrome, dans « Confidentialité et sécurité », puis « Sécurité ». Ce mode implique davantage d'échanges de données avec Google que la protection standard, comme l'envoi d'adresses de sites et d'extraits de pages.