

Ouvrir le menu principal

MacGeneration

Recherche

San Bernardino : c'est une faille zero day qui a permis au FBI de craquer l'iPhone 5c

Mickaël Bazoge

mercredi 13 avril 2016 à 08:28 • 37

AAPL

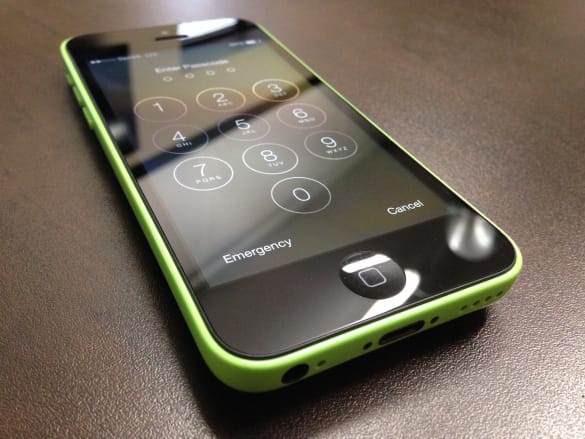
Le FBI est parvenu à récupérer les données stockées dans l’iPhone 5c du tueur de San Bernardino grâce à une faille zero day. Cette vulnérabilité, qui ne toucherait pas les modèles plus récents d’iPhone, aurait ensuite permis aux enquêteurs d’utiliser un appareil pour rentrer le code de déverrouillage à quatre chiffres, sans activer les mesures de protection de l’appareil.

La première d’entre elles est un délai qui s’accroit : après trois tentatives, il faut attendre une minute ; après la tentative suivante, le délai est de cinq minutes. La deuxième mesure est l’effacement des données au bout de dix tentatives infructueuses. Sans le délai, craquer un iPhone protégé par un code à 4 chiffres ne prend que 26 minutes d’après le décompte du FBI, le temps de tester les 10 000 combinaisons possibles.
Trouver cette faille a été le travail de chercheurs en sécurité qui ont été rémunérés pour ce travail, explique le Washington Post, et malgré le battage médiatique autour de Cellebrite, l’entreprise ne serait pour rien dans cette découverte…

Alors que les « white hats » rapportent les vulnérabilités aux constructeurs et éditeurs pour qu’ils les corrigent, les « black hats » exploitent ces failles pour voler des données ; le hacker qui a donné un coup de main au FBI fait partie d’une autre catégorie, les « grey hats ». Après la découverte d’une vulnérabilité, ils tentent de la vendre à des gouvernements ou à des entreprises spécialisées dans la surveillance, sans prévenir les constructeurs.

Le gouvernement américain s’interroge maintenant pour savoir s'il va divulguer la faille en question à Apple, qui a par ailleurs indiqué son intention de ne pas poursuivre les autorités pour connaitre la vulnérabilité.


Ajouter ce site dans Google News

M5 Ultra et M6 : les premiers scores GPU sur Geekbench révèlent des gains importants

11:50

• 1


Lancement iPhone 18 Pro : Apple ciblée par des militants anti-pédocriminalité

09:45

• 7


Un MacBook juste pour de la bureautique ? 310 € suffisent avec le code MACTOSCHOOL

09:40

• 0


iPhone Duo : Apple veut dissiper les craintes de fragilité

08:45

• 33


Test du ventilateur sur pied de SwitchBot : une bonne brise, une connexion décevante

08:03

• 6


Sortie de veille : de bons débuts pour les iPhone 18 Pro et iOS 27 ?

08:00

• 0


Sihoo B300 Pro : une chaise ergonomique ultra-réglable pensée pour s’adapter à chaque utilisateur 📍

18/09/2026 à 23:15

• 0


Quand OpenAI se fait pirater grâce à Claude… heureusement durant un hackathon

18/09/2026 à 21:40

• 11


Aperçu (très rapide) des AirPods 5, une mise à jour à peine visible

18/09/2026 à 20:44

• 24


Prise en main de l’Apple Watch Series 12 : une génération qui remet la céramique en lumière

18/09/2026 à 20:44

• 23


Le 1,4 nm d'Intel (14A) serait testé par de nombreuses sociétés, d'Apple à Nvidia en passant par Tesla ou Qualcomm

18/09/2026 à 19:35

• 6


L’hiver vient, alors il est temps d’emmitoufler les fenêtres de macOS avec Window Sweaters

18/09/2026 à 16:42

• 20


Prise en main de l'iPhone 18 Pro : le bordeaux a-t-il du bouquet ?

18/09/2026 à 14:23

• 67


Openprinter, le projet français d’imprimante ouverte, prépare ses précommandes

18/09/2026 à 12:29

• 76


SoftRAID 9 gère le RAID 6, mais uniquement avec macOS 27

18/09/2026 à 11:43

• 5


Des images d'iOS 19 sur un iPhone et un iPad

18/09/2026 à 11:18

• 2





