



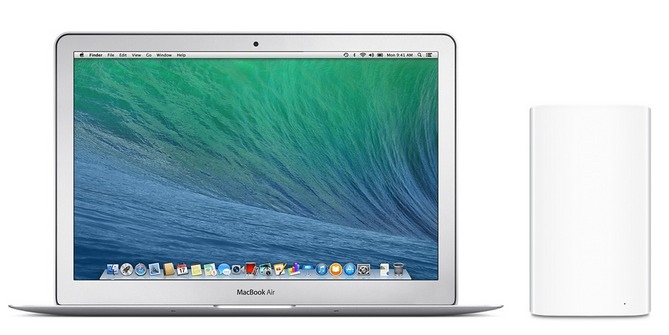
La soirée des mises à jour n'est pas terminée. Nous avons eu droit à une amélioration de la sécurité pour les trois derniers systèmes d'exploitation (lire : Mise à jour de sécurité pour OS X Mavericks, Mountain Lion et Lion), voici maintenant un nouveau firmware pour les bornes AirPort Extreme et Time Capsule (801.11ac, de format allongé), qui passe en version 7.7.3. Cette mise à jour est d'importance car elle règle des problèmes liés à SSL/TLS. Apple ne le précise pas, mais cela ressemble beaucoup à la faille de sécurité Heartbleed… dont le constructeur avait pourtant assuré qu'elle ne touchait aucun de ses produits ni services (lire : Apple : OS X et iOS non concernés par Heartbleed).
Heartbleed frappe OpenSSL depuis décembre 2011, mais Apple utilise une version plus ancienne de l'implémentation des protocoles SSL et TLS. Il est donc difficile d'affirmer que ce nouveau firmware est bel et bien en lien avec la vulnérabilité ou pas.
Les précédentes générations de ces deux bornes ne sont pas concernées par cette mise à jour. Apple prévient par ailleurs qu'après l'application de la mise à jour, certains utilisateurs devront réactiver la fonction Back to my Mac via l'utilitaire AirPort ainsi que dans les préférences iCloud d'OS X.
Mise à jour : Apple a donné à Macworld quelques précisions concernant la vulnérabilité OpenSSL qui frappe ses bornes Airport Extreme et Time Capsule. Le mot n'est pas prononcé, mais il s'agit bien d'Heartbleed.
Le nouveau firmware fournit un correctif pour la vulnérabilité récente OpenSSL destiné aux dernières générations des stations AirPort Extreme et AirPort Time Capsule (juin 2013). Cette vulnérabilité ne touche que les bornes AirPort récentes avec la fonction Back to my Mac activée. Les utilisateurs de générations précédentes [de ces bornes] n'ont pas besoin de mettre à jour leurs stations.
Afin d'être tout à fait clair, le communiqué assure que la vulnérabilité ne permet pas de voler des mots de passe; en revanche, un hacker tirant profit d'une attaque de type « man in the middle » (entre le routeur et l'ordinateur de l'utilisateur) peut avoir accès à l'écran de démarrage du routeur ou de l'ordinateur. Les identifiants Apple ainsi que les mots de passe n'ont pas été affectés et ne sont pas en danger.







