


Ouvrir le menu principal

MacGeneration

Recherche

Arc : The Browser Company bouche une première grosse faille de sécurité

Félix Cattafesta

lundi 23 septembre 2024 à 13:30 • 6

Logiciels

Le navigateur Arc a récemment subi son « premier incident de sécurité grave » depuis sa création. La faille était présente avant le 25 août : The Browser Company a été mise au courant à cette date, et le problème corrigé le lendemain. Heureusement, l’entreprise assure que personne n’a exploité la faille et qu’aucun utilisateur n’a donc été touché. Il n’est pas nécessaire de faire quoi que ce soit pour être protégé de futurs soucis. Le problème était assez sévère étant donné qu’il permettait l'exécution de codes à distance sur les ordinateurs des utilisateurs.
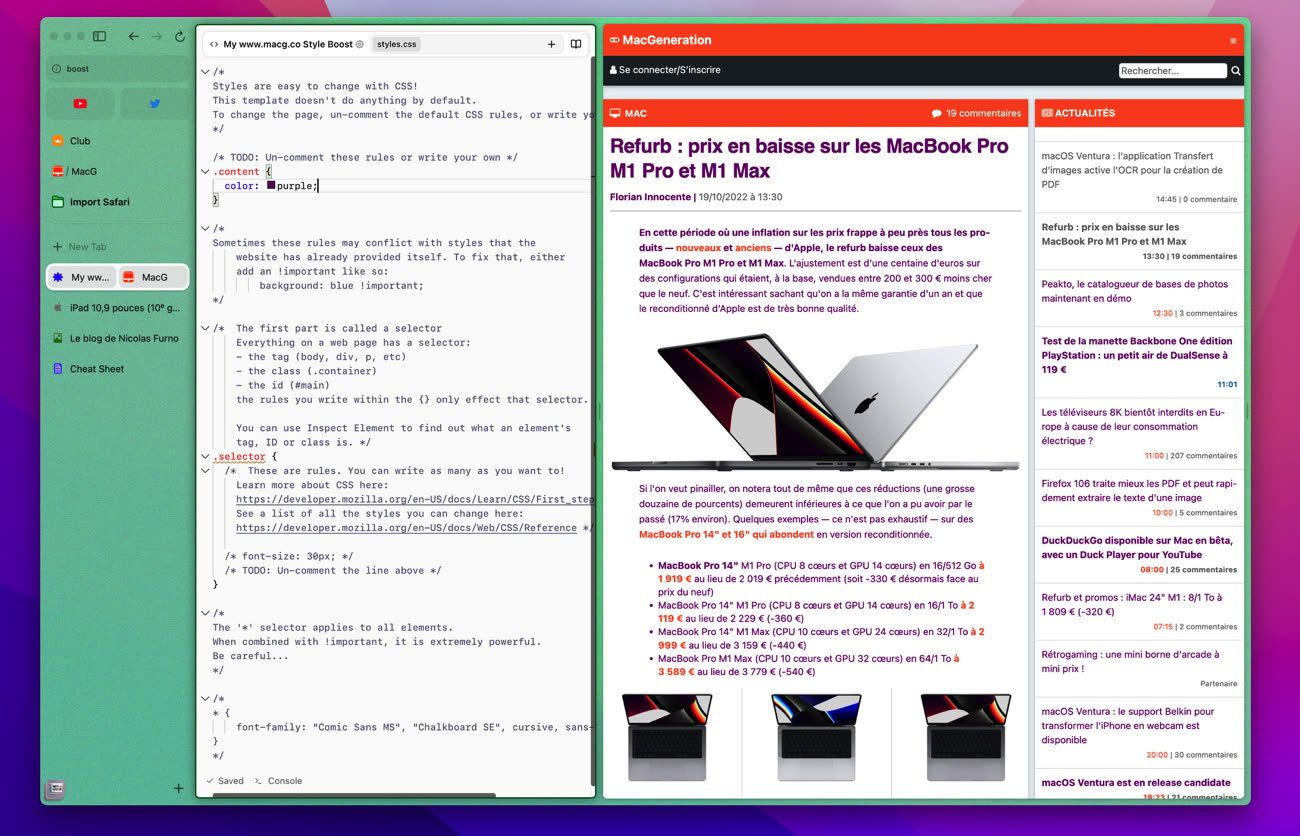
Un « Boost » sur le site de MacG.

Arc propose une fonction appelée Boosts laissant personnaliser n’importe quel site grâce à un CSS ou un JavaScript personnalisé. S’ils ne sont pas partagés entre les différents utilisateurs, ils sont synchronisés entre les appareils d’une même personne. Une faille permettait à un acteur malveillant d’attribuer un Boost à n’importe quel utilisateur pour peu qu’il ait son identifiant. Ainsi, il pouvait donc l'activer pour lui et faire tourner du code indésirable.

Plusieurs astuces permettent de mettre la main sur un identifiant. Heureusement, aucun n’a été modifié, ce qui semble signifier que la faille n’a pas été exploitée. Des détails techniques peuvent être obtenus sur le blog du chercheur xyz3va, à l’origine de la trouvaille.

The Browser Company indique qu’elle va désormais désactiver le code JavaScript des Boost synchronisés : il faudra aller le réactiver manuellement sur chaque appareil. L’entreprise veut se séparer de Firebase, qui est utilisé dans le back-end et impliqué dans le problème. À partir de maintenant, des informations supplémentaires liées à la sécurité seront données dans les futures notes de mise à jour. Ils prévoient également d'embaucher davantage de personnes dans l'équipe sécurité et de clarifier leur programme de chasse aux failles.

Ajouter ce site dans Google News

Quand OpenAI se fait pirater grâce à Claude… heureusement durant un hackathon

18/09/2026 à 21:40

• 5


Aperçu (très rapide) des AirPods 5, une mise à jour à peine visible

18/09/2026 à 20:44

• 21


Prise en main de l’Apple Watch Series 12 : une génération qui remet la céramique en lumière

18/09/2026 à 20:44

• 21


Sihoo B300 Pro : une chaise ergonomique ultra-réglable pensée pour s’adapter à chaque utilisateur 📍

18/09/2026 à 20:15

• 0


Le 1,4 nm d'Intel (14A) serait testé par de nombreuses sociétés, d'Apple à Nvidia en passant par Tesla ou Qualcomm

18/09/2026 à 19:35

• 5


L’hiver vient, alors il est temps d’emmitoufler les fenêtres de macOS avec Window Sweaters

18/09/2026 à 16:42

• 19


Prise en main de l'iPhone 18 Pro : le bordeaux a-t-il du bouquet ?

18/09/2026 à 14:23

• 64


Openprinter, le projet français d’imprimante ouverte, prépare ses précommandes

18/09/2026 à 12:29

• 72


SoftRAID 9 gère le RAID 6, mais uniquement avec macOS 27

18/09/2026 à 11:43

• 4


Des images d'iOS 19 sur un iPhone et un iPad

18/09/2026 à 11:18

• 2


RetroMac permet de (re)découvrir facilement le bon vieux temps de Mac OS X et des premiers écrans LCD

18/09/2026 à 10:14

• 11


Prise en main de l'Apple Watch Ultra 4 : l'art subtil du surplace

18/09/2026 à 10:13

• 32


Le nouveau clip de Rosé sert de vitrine à l’iPhone 18 Pro bordeaux

18/09/2026 à 09:46

• 11


C’est le jour du lancement pour les iPhone 18 Pro, Apple Watch Series 12 et Ultra 4, ainsi que les AirPods 5

18/09/2026 à 08:20

• 39


Son MacBook Pro M5 Max surchauffe, son prix aussi !

18/09/2026 à 07:47

• 40


watchOS 27 : le double-clic sur la couronne digitale sacrifié sur l'autel de Live Rewind

18/09/2026 à 07:33

• 47






