





S’il est une chose habituelle chez Elon Musk, c’est sa tendance à promettre des choses, sans jamais réellement les compléter, ou avec un retard conséquent : ce que certains appellent affectueusement le « Elon Time ». Corollaire à ce principe, une nouvelle promesse, souvent plus ambitieuse, finit régulièrement par éclipser la précédente.
C’est une démonstration de ce principe que nous offre aujourd’hui Elon Musk, avec une annonce qui sur le papier a l’air très intéressante : l’ouverture du code source régissant X, au complet, sans exception. Ce n’est certes pas la première fois qu’une annonce en ce sens était faite, le patron de X s’étant déjà engagé à publier l’algorithme sur lequel se base le réseau social en janvier, avec une mise à jour du dépôt tous les mois.
Si la première partie du contrat a bien été respectée, avec la publication de cette partie du code dans la foulée, celle concernant le suivi est rapidement tombée aux oubliettes : en sept mois, seuls deux ajouts sont venus se joindre au code original.
Once we have completed our review for security vulnerabilities, we will make the entire codebase of 𝕏 open source, with no exceptions.
— Elon Musk (@elonmusk) July 15, 2026
Moreover, we will invite third party reviewers to examine the system that is running to confirm that the open source code is what is running.…
Aujourd’hui, Elon Musk annonce donc encore plus fort, avec la publication intégrale du code régissant X, une fois que celui-ci aura passé un audit de sécurité. Mieux encore, il promet que ce même code pourra être audité sur les serveurs de X, à intervalles réguliers, pour permettre de vérifier que le code utilisé sur les serveurs correspond bien à celui publié. Et le fantasque patron de conclure par « La confiance ne peut reposer que sur une transparence totale ». Dont acte.
Une promesse pour rattraper l’image ?
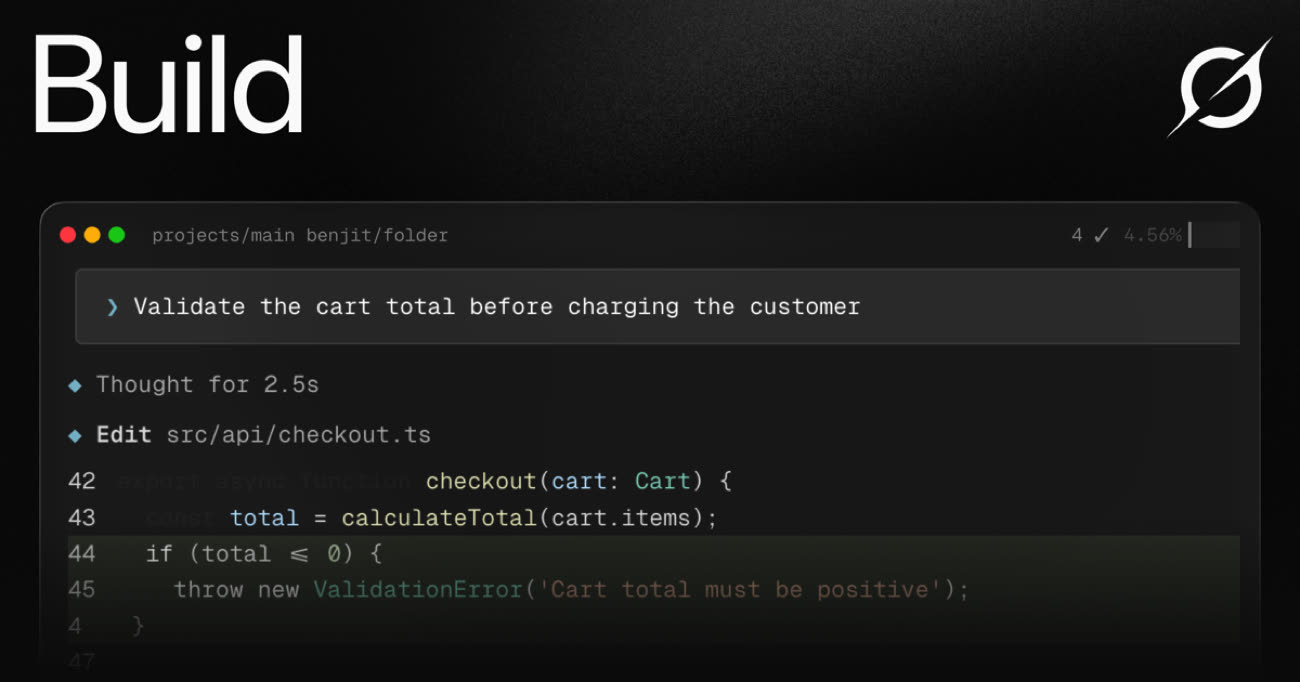
Reste que cette promesse intervient à un timing bien particulier, comme le rapporte The Hacker News : dans la même semaine, le chercheur en sécurité Cereblabs dévoilait que Grok Build, l’IA dédiée aux développeurs de xAI, se montrait particulièrement gourmand en données.
En effet, plutôt que de récupérer les fichiers qui lui sont nécessaires à l’exécution d’une tâche, et uniquement ceux-ci, Grok Build a pris la mauvaise habitude d’aspirer le dépôt complet du développeur concerné, sans discernement. Résultat : lors de son test, alors que Cereblabs avait envoyé une demande nécessitant un simple fichier de 192 ko à l’IA, celle-ci a récupéré plus de 5 Go de contenu sur le dépôt de test !
Découverte bonus, l’IA récupérait aussi les clés API et les mots de passe contenus dans un fichier .env, sans aucun masquage ! Bien entendu, le chercheur avait utilisé de faux secrets afin d’éviter toute fuite réelle de ses données, mais cette découverte lui a permis de dévoiler un comportement inquiétant de l’IA de xAI.
True.
— Elon Musk (@elonmusk) July 13, 2026
As a precautionary measure, all user data that was uploaded to SpaceXAI before now will be completely and utterly deleted. Zero anything whatsoever will remain. https://t.co/S8XFPEfBmP
Ce comportement amène à un grand nombre de questions. Ces dépôts ont-ils servi à entraîner Grok ? Quels employés de xAI avaient accès à ces données ? Grok Build se comportait-il de manière identique avec tous les comptes ? À ce stade, rien ne permet d’y répondre. Pour seul retour, Elon Musk a indiqué que les envois massifs étaient maintenant désactivés sur les serveurs de xAI, et que les données collectées seraient effacées, tout en précisant que les clients ayant un accord de non-rétention des données n’étaient pas concernés par le comportement de Grok Build.
Si cette stratégie lui a souvent permis de reprendre la main sur la communication, elle repose aussi sur une succession de promesses dont la réalisation sera désormais scrutée avec d’autant plus d’attention.







