




Ouvrir le menu principal

MacGeneration

Recherche

Microsoft met fin à une campagne d'hameçonnage du groupe russe Seaborgium

Félix Cattafesta

jeudi 18 août 2022 à 13:15 • 2

Ailleurs

Microsoft hausse le ton contre les pirates du groupe Seaborgium. La firme de Redmond affirme avoir mis fin aux activités de cette organisation originaire de Russie qu'elle surveille depuis 2017. Tous les comptes utilisés par le groupe ont été désactivés, tandis que Microsoft Defender SmartScreen a été mis à jour afin de détecter ses domaines. D'après Microsoft, les pirates agissaient principalement via des campagnes d'hameçonnage et de vol d'identifiants dans le but de mettre la main sur des données confidentielles.
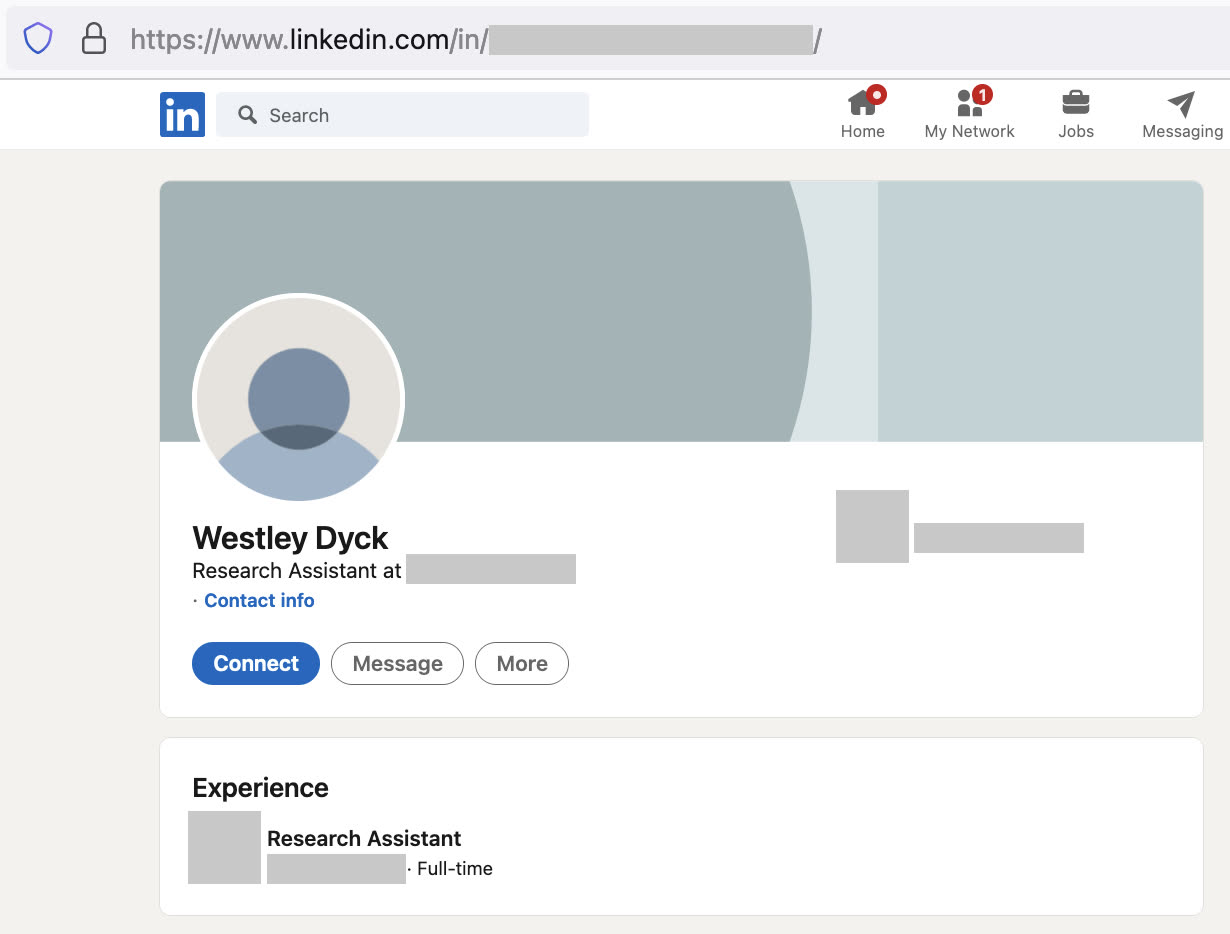
Un faux profil repéré par Microsoft.

Plus de 30 organisations ont été ciblées depuis le début de l'année (ONGs, sociétés de conseil en matière de défense et de renseignement…), mais aussi des citoyens russes expatriés ou des experts en affaires liés au pays. Le réseau professionnel LinkedIn a souvent été utilisé pour entrer en contact avec les victimes.

Seaborgium a pour technique de créer de faux comptes utilisant des pseudonymes et des noms de collaborateurs de sa cible. La pratique permet de mettre en confiance la personne visée, et les pirates lancent ensuite une conversation dans le but d'inciter à cliquer sur une URL ramenant vers un site d'hameçonnage.
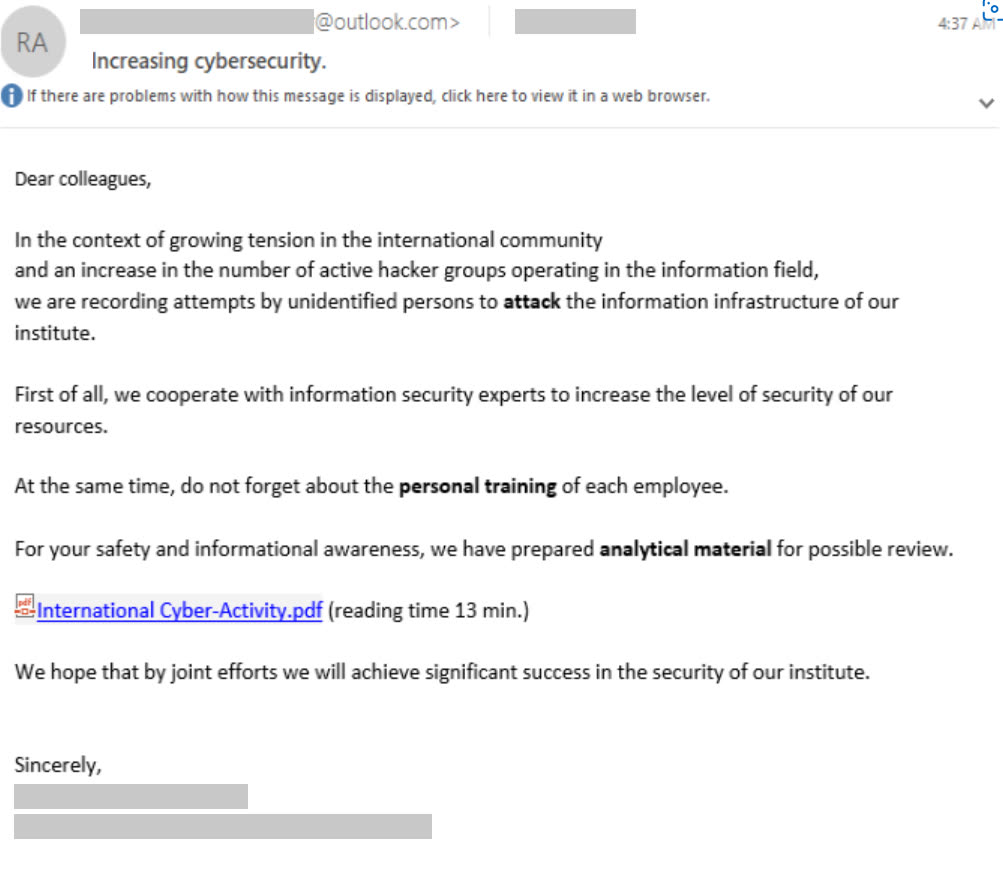
Exemple d'e-mail frauduleux envoyé aux victimes.

Les techniques pour piéger la victime sont diverses : les pirates peuvent inciter à cliquer sur un « lien intéressant », mais aussi faire passer un PDF à télécharger comme une lecture obligatoire demandée par un supérieur hiérarchique. Le lien vérolé peut être intégré directement dans le corps d'un courriel, ou dans une fausse pièce jointe hébergée sur OneDrive.
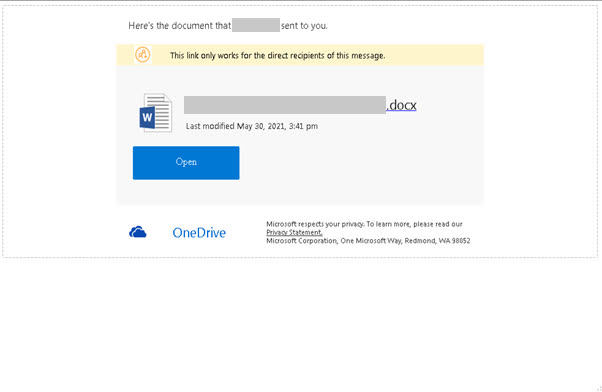
Mail montrant un faux partage de fichier OneDrive. Le lien de téléchargement redirige en fait vers un site d'hameçonnage.

Évidemment, les sites gérés par les pirates imitent un domaine légitime et incitent à entrer ses identifiants. Une fois ces informations récupérées, Microsoft explique que les malandrins se livraient principalement à des vols d'e-mails permettant d'obtenir des données confidentielles. Ils ont aussi pu s'en servir pour approcher d'autres victimes via les comptes volés.

Ajouter ce site dans Google News

Les premiers tests des AirPods 5 saluent surtout leur réduction de bruit

12:05

• 4


MacGeneration a 27 ans : on revient de loin, on continue avec vous

11:47

• 37


Le keynote d’Apple a demandé 38 jours de tournage sur 20 sites différents

10:29

• 9


iPhone 18 Pro : les délais s’allongent aussi, mais Amazon annonce encore une livraison dès samedi

10:08

• 4


L'improbable front commun de la Silicon Valley pour freiner l'IA

09:00

• 18


Homebrew 7 apporte une interface graphique et prépare l’abandon des Mac Intel

08:46

• 20


Claude en renfort, GPT-5.6 aux commandes : les ouvertures cachées de Siri

08:15

• 13


Quand l'Apple Watch se réinvente en mini-téléphone ou en horloge de bureau

07:51

• 6


Quand le SAV d'Apple transforme un vieux Mac Intel en MacBook Air M5

07:40

• 27


iPhone Duo : le pliable va-t-il devenir la norme ?

07:12

• 54


iOS 27 : faites travailler vos appareils Apple ensemble avec notre livre à 4,99 €

13/09/2026 à 23:55

• 8


Une station d'accueil avec 14 ports USB-C !

13/09/2026 à 21:15

• 0


Mourir peut attendre, y compris pour l’iPhone : la semaine Apple

13/09/2026 à 20:50

• 46


Apple Watch Series 12 et Ultra 4 : Apple souligne désormais que la batterie peut être remplacée

13/09/2026 à 20:49

• 45


iPhone 18 Pro Max : déjà jusqu’à un mois d’attente chez Apple, du stock chez Amazon

13/09/2026 à 09:36

• 67


ChatGPT m'a aidé à récupérer 9 To de données, que je pensais avoir perdus après une coupure de courant

13/09/2026 à 08:00

• 56






