





Si le groupe ZeroBytes cherchait à se faire un nom, la mission est accomplie. En l'espace de quelques jours, ces pirates sont parvenus à s'introduire dans les bases de données de l'administration fiscale et de l'Éducation nationale, provoquant inévitablement quelques sueurs froides au sommet de l'État.

Cyberattaques : le gouvernement présente ses excuses après le piratage du fisc

Le groupe de hackers ZeroByte revendique une attaque contre l'Éducation nationale, après le fisc
Un duo français motivé par l'argent
Face à des attaques ciblant les infrastructures publiques, on pourrait d'emblée imaginer une opération complexe menée par une puissance étrangère cherchant à déstabiliser le pays. Il n'en serait rien. Derrière ZeroBytes se cacheraient simplement deux hackers français, animés par une quête de notoriété, mais surtout par une motivation pécuniaire. Le chercheur en cybersécurité Clément Domingo, plus connu sous le pseudonyme Saxx, a d'ailleurs accrédité la thèse du binôme lors d'une intervention sur TF1. Ayant pu échanger avec l'un des membres, il le décrit comme un individu sans emploi qui chercherait à intégrer le secteur de l'informatique.
Le site spécialisé French Breaches indique avoir également pu s'entretenir avec l'un des pirates, et son discours se veut limpide : « L'argent est la principale motivation de toute personne ainsi que le désir de pouvoir ». Cette démarche financière écarte au passage la piste idéologique. Malgré le choix de s'attaquer à des services publics majeurs, le duo réfute toute motivation politique derrière la sélection de ses cibles.
Des méthodes classiques face à une sécurité défaillante
L'autre enseignement de ces intrusions réside dans leur relative simplicité. À l'heure où l'intelligence artificielle générative est de plus en plus exploitée pour dénicher des vulnérabilités complexes, la méthode employée ici serait assez classique. L'administration a ainsi fait savoir que l'accès aux données des impôts aurait été rendu possible par une usurpation des identifiants d'un agent de la Direction générale des Finances publiques (DGFiP) et d'un tiers habilité.
L'un des membres de ZeroBytes porte d'ailleurs un regard sévère sur la sécurité des infrastructures françaises. S'il avoue s'être habitué à la gravité des brèches qu'il exploite, il n'hésite pas à égratigner ses victimes : « Ça ne me choque plus, néanmoins je suis content de l'ampleur que ça a pris, il faut que les gens se réveillent et voient à quel point la France est un sketch ». Interrogé sur les failles exploitées, il pointe un mélange de négligences : « Un peu de tout, l'erreur humaine, les failles, la stupidité, le manque de sérieux et de prudence et tant d'autres. Des fois ce n'est pas leur faute et ils ne peuvent rien y faire donc cela dépend des cibles ». Il ajoute que certaines organisations feraient preuve d'un réel laxisme, ignorant le danger et omettant de se protéger de manière adéquate.
Revente de données et risques judiciaires
Les informations ainsi siphonnées finissent logiquement sur le marché noir, constituant une source de revenus partielle pour le groupe. Le processus de revente semble d'ailleurs assez opportuniste. « Je vends généralement, les clients déterminent la valeur eux-mêmes et me proposent un prix que je confirme avec eux ensuite », détaille le pirate, tout en précisant que ces acheteurs sont principalement en quête d'archives complètes. « Ils recherchent surtout des bases de données pour les utiliser ensuite à des fins que j'ignore ». Il est pourtant évident que ces données, une fois entre de mauvaises mains, risquent de causer de sérieux dommages et de pourrir l’existence de certaines personnes.
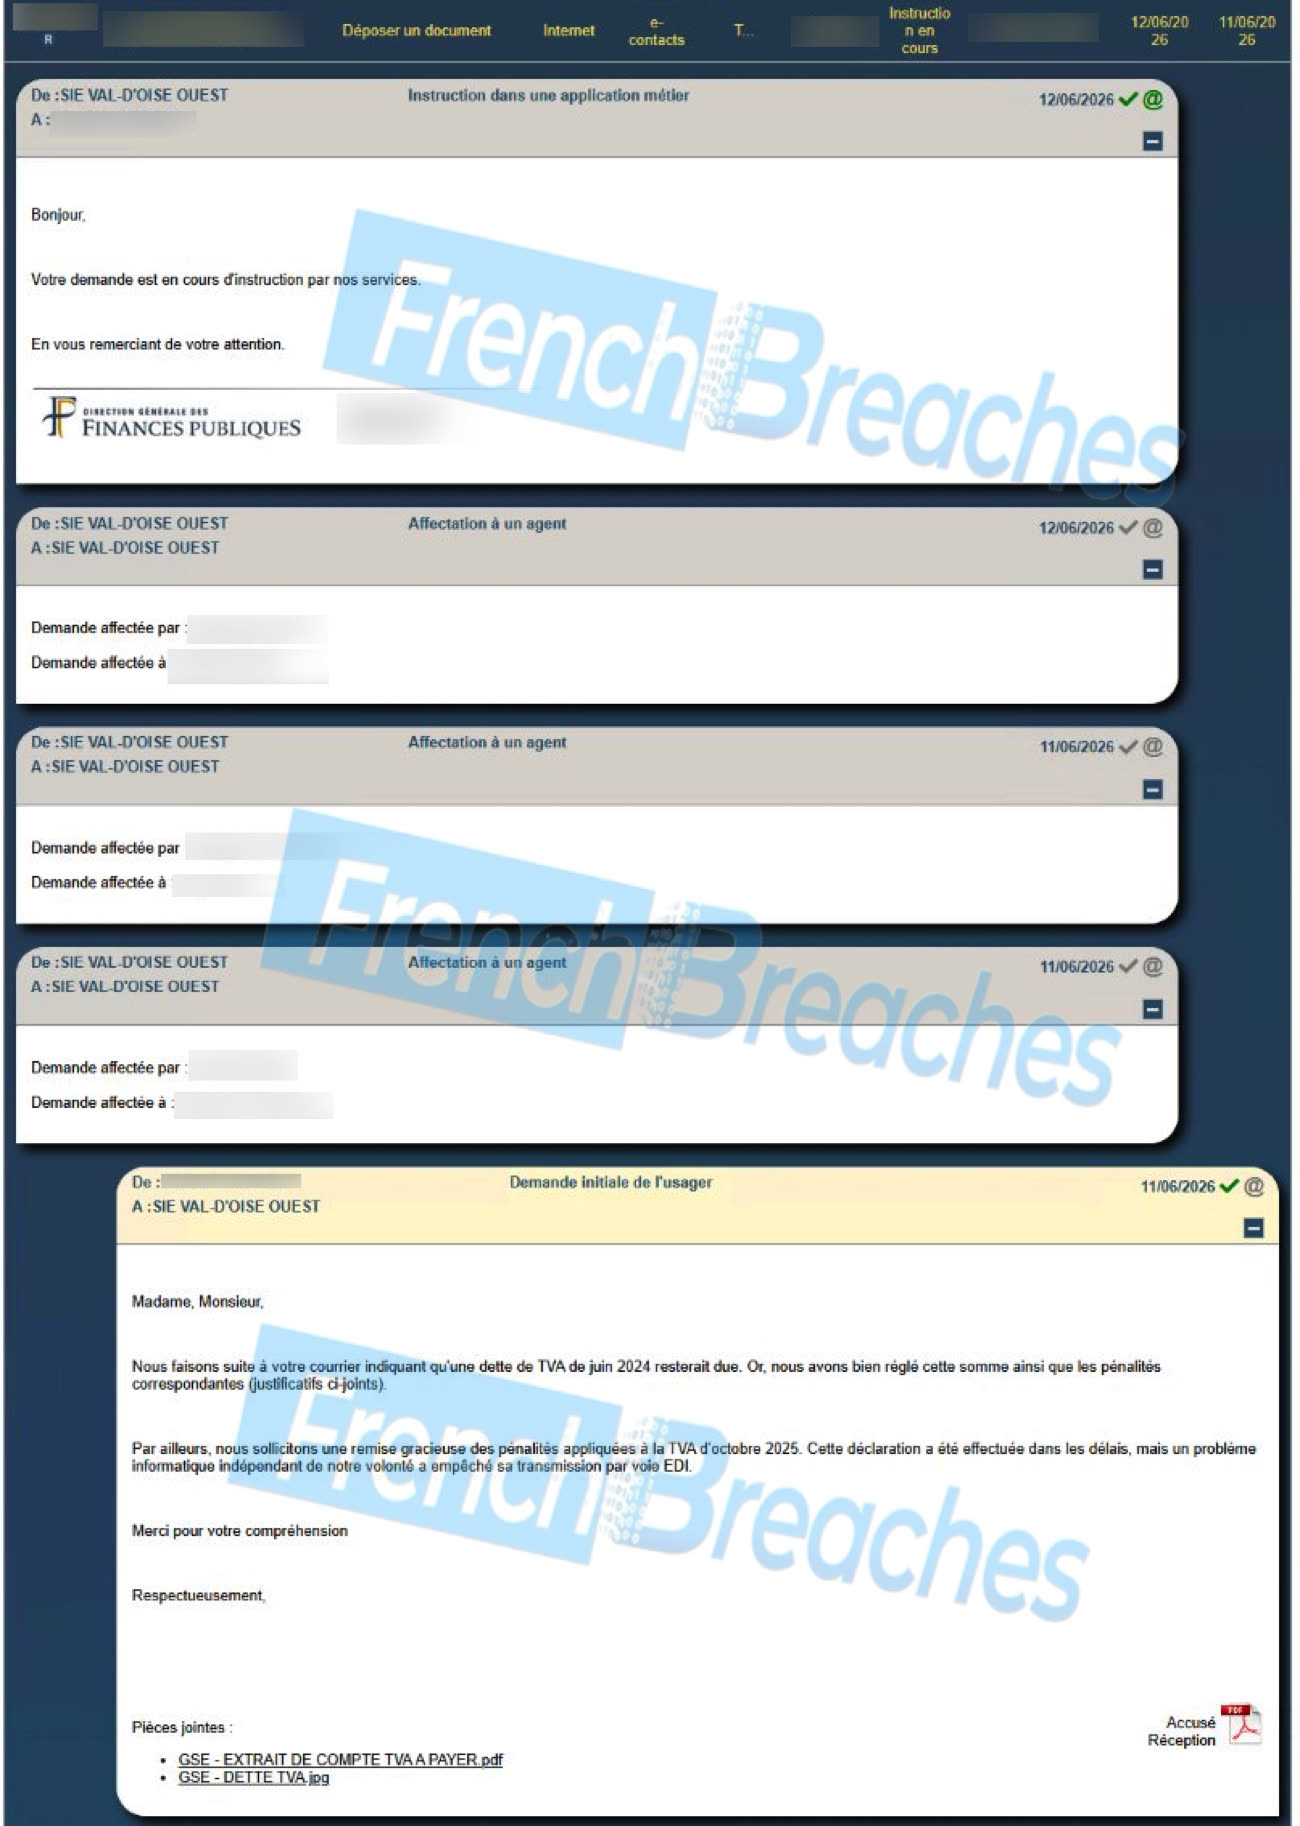
D'ailleurs, les choses n'auraient pas traîné. Le duo se vante d'avoir d'ores et déjà écoulé les fichiers dérobés à la DGFiP auprès de deux acquéreurs, une transaction qui leur aurait rapporté plusieurs milliers d'euros. Pour attester de leurs méfaits et faire taire les sceptiques, le binôme a tout de même pris le soin de transmettre aux observateurs des captures d'écran dévoilant une partie du butin numérique.
S'en prendre aux serveurs de l'État n'est toutefois pas un jeu sans conséquence, et les autorités devraient logiquement déployer d'importants moyens pour identifier les auteurs de ces fuites. Le parquet de Paris a déjà pris les choses en main en ouvrant une enquête portant notamment sur des chefs d'extraction frauduleuse de données et d'association de malfaiteurs. Une imprudence qui pourrait se payer au prix fort : les individus derrière ZeroBytes s'exposent à des peines pouvant aller jusqu'à sept ans d'emprisonnement.







