





Sans trop de surprises, le concours Pwn2Own aura de nouveau lieu cette année durant la conférence CanSecWest, qui se tiendra du 18 au 20 mars dans la riante mais pluvieuse cité canadienne de Vancouver. Les hackers sont invités à faire la démonstration de leurs trouvailles en matière de failles de sécurité, avec beaucoup de sous à la clé, et même une Model 3. Au total, c'est plus d'un million de dollars, en cash comme en lots, qui seront distribués par les partenaires de Trend Micro (VMware, Microsoft et Tesla), organisateur du Zero Day Initiative.
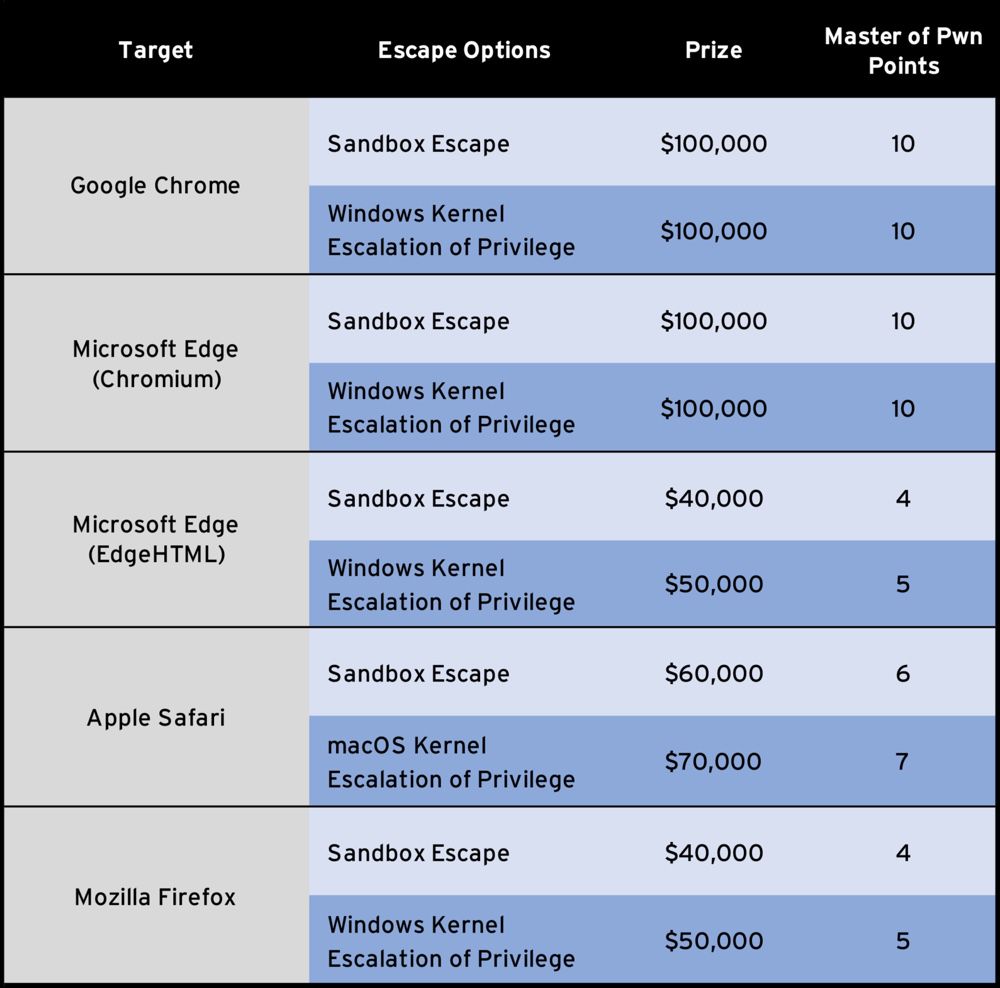
Une des catégories traditionnelles les plus prisées concerne les vulnérabilités dans les navigateurs web. Safari n'y échappe pas : le bidouilleur qui parviendra à démontrer en direct une faille dans le bac à sable du butineur ou une élévation des privilèges dans le noyau de macOS décrochera respectivement 60 000 et 70 000 $. Chrome et Edge (Chromium) sont plus richement dotés : 100 000 $ pour chacune de ces failles. L'an dernier, durant la même compétition, ce sont deux grosses failles de sécurité qui avaient été présentées.
Parmi les autres catégories du concours, les amateurs pourront se frotter aux logiciels de virtualisation (VirtualBox d'Oracle, Workstation et ES Xi de VMware, Hyper-V de Microsoft) ; aux applications d'entreprises (Adobe Reader et Office 365 ProPlus) ; aux logiciels côté serveur (Windows RDP/RDS) ; à l'élévation des privilèges pour Ubuntu et Windows 10. Et comme l'an dernier, les hackers pourront présenter des vulnérabilités concernant la Model 3. Les plus intrépides repartiront avec la voiture.
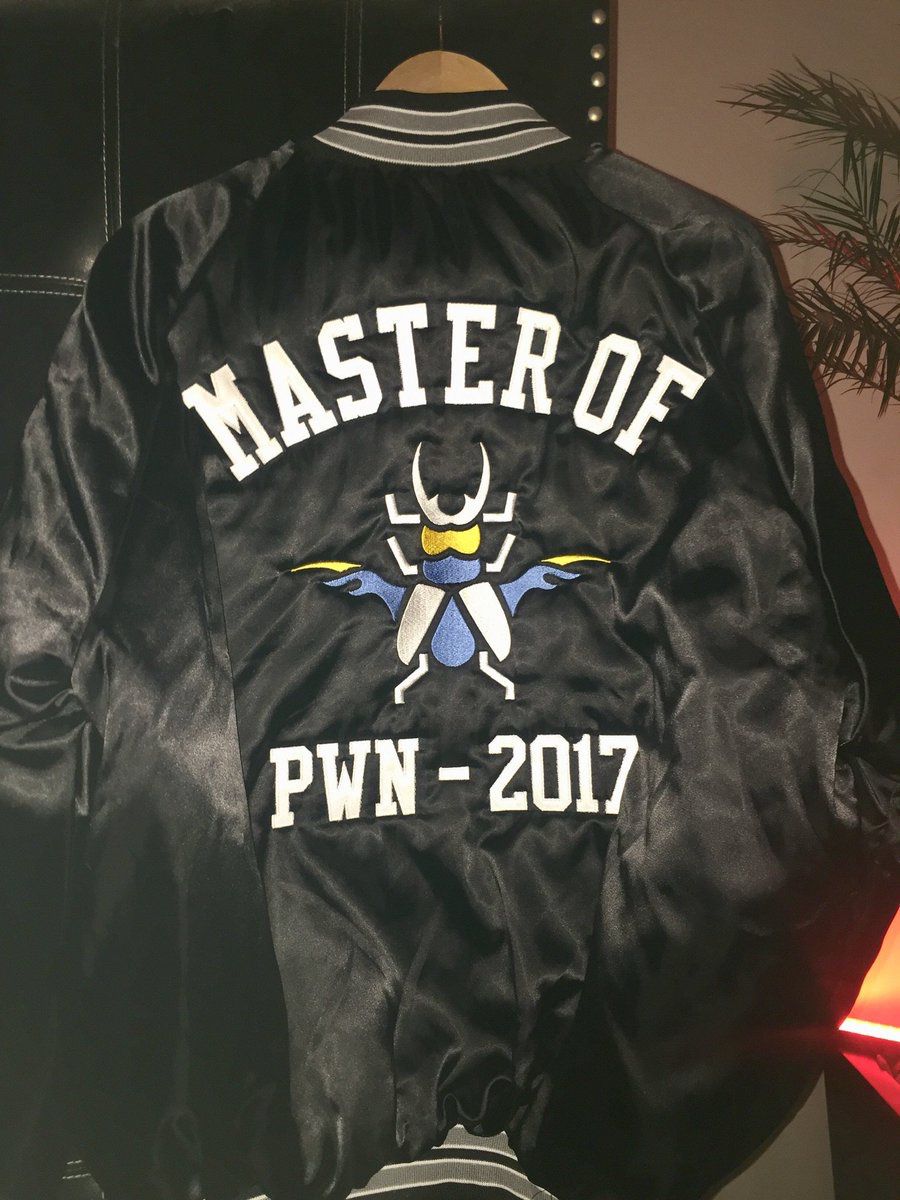
Chaque démonstration de faille réussie permet d'engranger des points, ce qui permet de couronner un « Master of Pwn », qui recevra des points Zero Day Initiative, un trophée, et surtout une super veste trop stylée (ci-dessus). Les vulnérabilités révélées par ces spécialistes en sécurité sont surveillées de près par les éditeurs et constructeurs. À ce propos, rappelons qu'Apple a ouvert son programme de chasse (rémunérée) aux failles à tous les chercheurs.







