





La Commission nationale de l’informatique et des libertés (CNIL) donne l’alerte sur une fuite massive de données personnelles en France. À la suite du piratage de Viamedis et Almerys, deux opérateurs assurant la gestion du tiers payant pour de nombreuses complémentaires, les informations de plus de 33 millions de personnes ont été compromises.
« Les données concernées sont, pour les assurés et leur famille, l’état civil, la date de naissance et le numéro de sécurité sociale, le nom de l’assureur santé ainsi que les garanties du contrat souscrit », indique la CNIL. Les autres données, comme les numéros de téléphone, les dossiers médicaux ou les identifiants bancaires, « ne seraient pas concernés » — notez l’usage du conditionnel par l’autorité administrative.
Chacune des complémentaires santé faisant appel à Viamedis et Almerys va maintenant devoir informer individuellement et directement tous ses clients concernés. On ne sait pas si ces millions d’infos se revendent déjà sous le manteau, mais la CNIL parle bien d’une « fuite de données » et appelle à la plus grande vigilance.
Il faudra redoubler de vigilance vis-à-vis des messages ou des coups de téléphone concernant des remboursements de frais de santé ou autre, des données sensibles comme le numéro de sécurité sociale ou la date de naissance pouvant être dans les mains d’escrocs. Les données de contact ne sont a priori pas concernés par la fuite chez Viamedis et Almerys, mais les crapules peuvent faire en sorte de recouper les infos avec d’autres bases de données compromises.
La cyberattaque des deux opérateurs a été réalisée en usurpant les identifiants et mots de passe de professionnels de santé. Viamedis avait communiqué le premier sur l’incident le 1er février, en faisant savoir qu’il avait déconnecté sa plateforme de gestion en réponse à l’intrusion, une action qui n’entrave pas le bon fonctionnement du tiers payant pour les assurés.
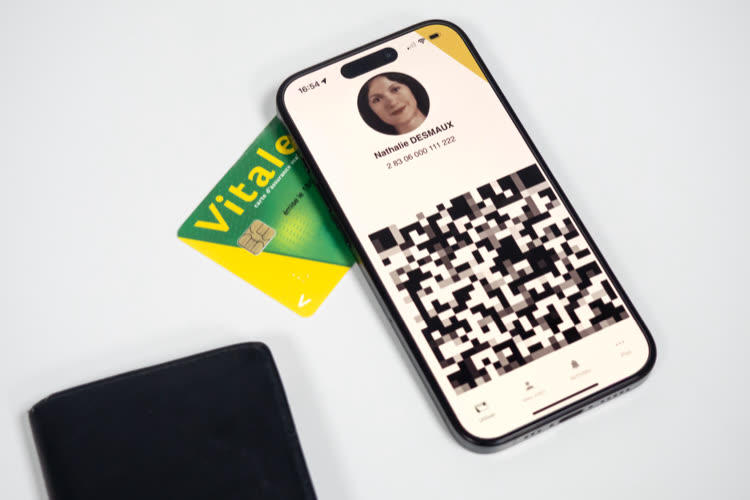
On a expérimenté l’appli carte Vitale, et ça n’a pas été une promenade de santé







